Standaard detectie ziet niet alles. Wij gaan verder.
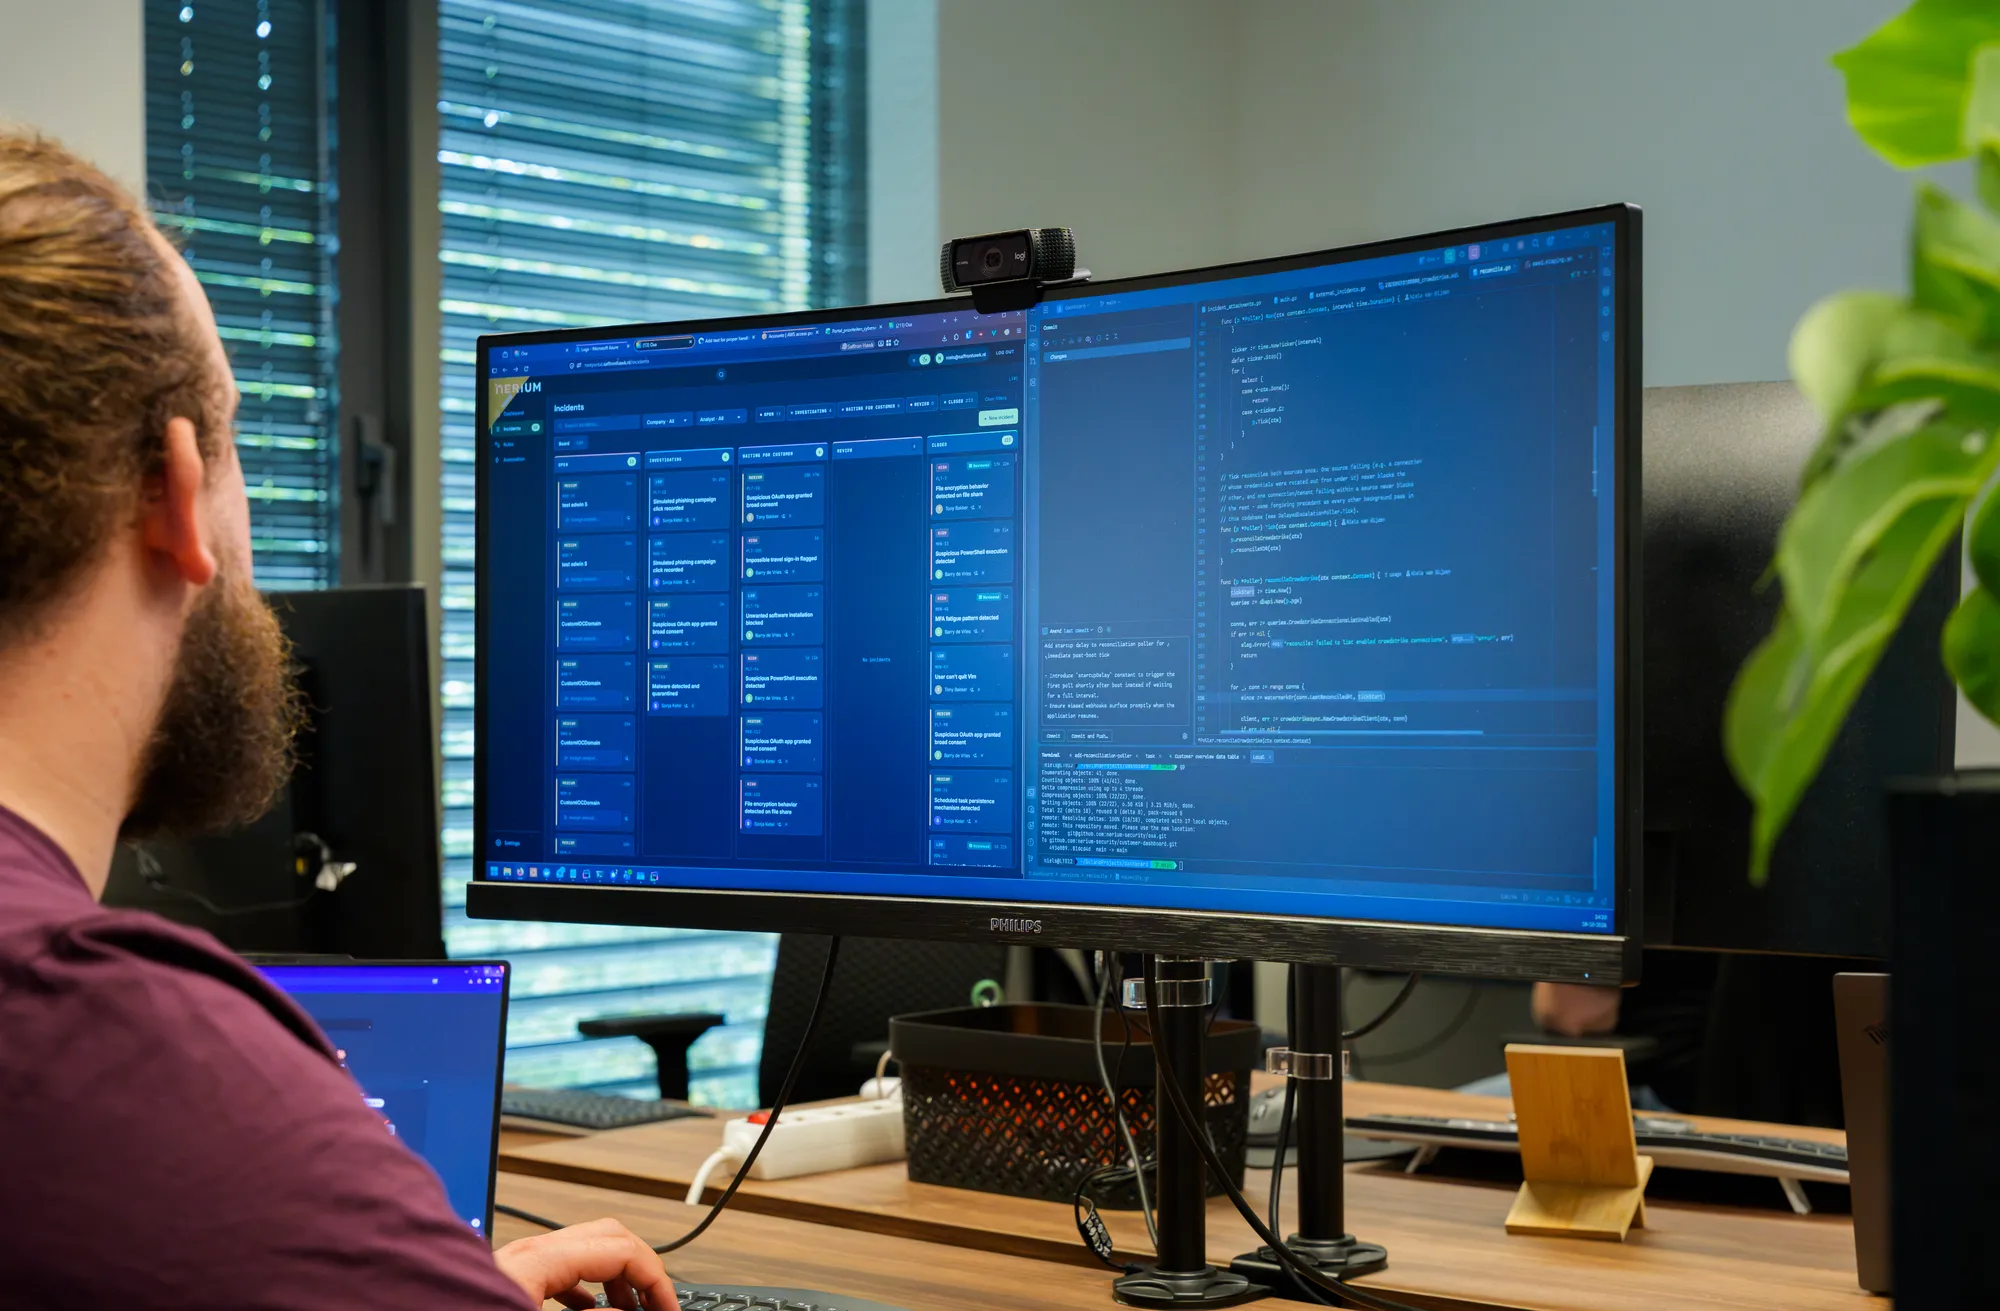
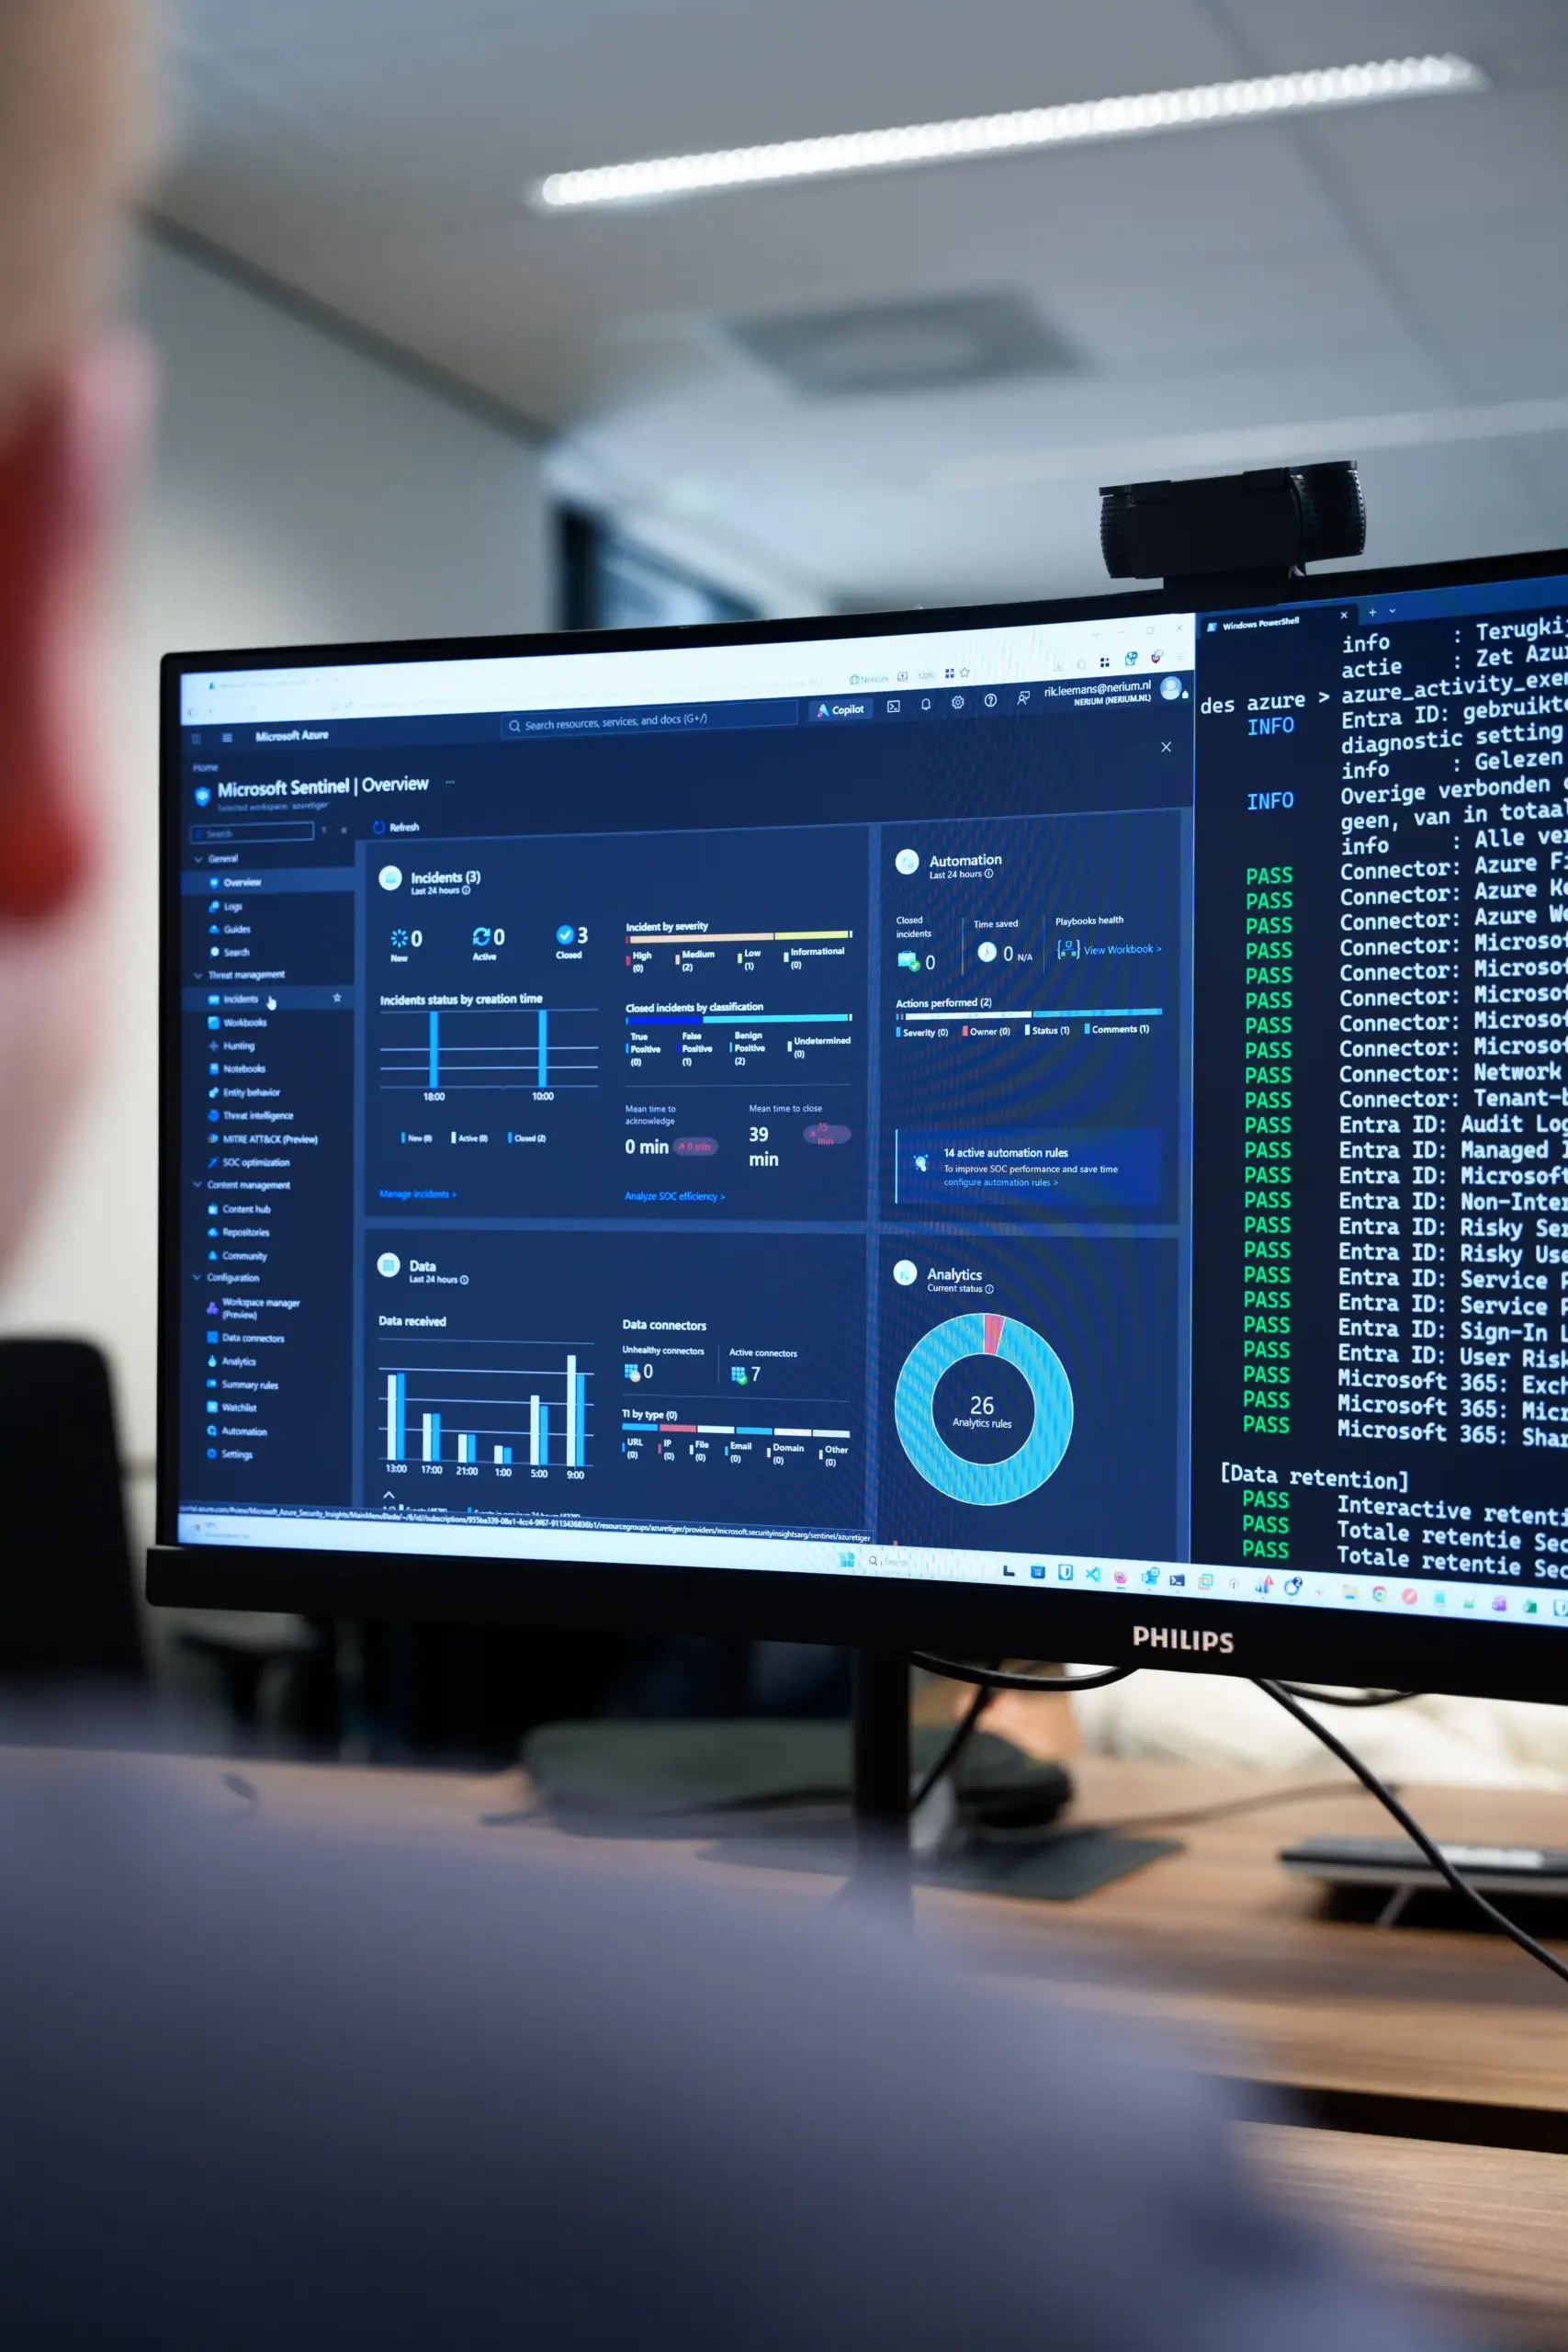
Securityoplossingen zoals Microsoft Defender en CrowdStrike vormen een belangrijke basis voor cyber detection, maar kennen jouw specifieke IT-omgeving niet. Daardoor kunnen verdachte activiteiten onopgemerkt blijven, zoals misbruik van beheerrechten, gestolen accounts of aanvallen via maatwerkapplicaties en externe koppelingen.
Nerium vult deze blinde vlekken aan met eigen detectieregels. Gebaseerd op realistische aanvalstechnieken en afgestemd op de risico’s en bedrijfsprocessen die voor jouw organisatie belangrijk zijn.