Hybride SOC. Jouw securityteam. Nerium als verlengstuk.

Een eigen securityteam, maar behoefte aan extra expertise of capaciteit? Met het hybride SOC (Security Operations Center) van Nerium werken jouw specialisten en onze securityexperts 
als één team. We verdelen verantwoordelijkheden en versterken samen de monitoring, detectie en respons.

  • 24/7 bescherming
  • Eigen regie behouden
  • Eén Nederlands team
Hybride SOC. Jouw securityteam. Nerium als verlengstuk.

“Nerium begrijpt wat we nodig hebben en implementeert oplossingen die daar écht bij aansluiten.”

“Nerium begrijpt wat we nodig hebben en implementeert oplossingen die daar écht bij aansluiten.”

“Nerium begrijpt wat we nodig hebben en implementeert oplossingen die daar écht bij aansluiten.”

Twee teams. Eén Security Operations Center.

Twee teams. Eén Security Operations Center.

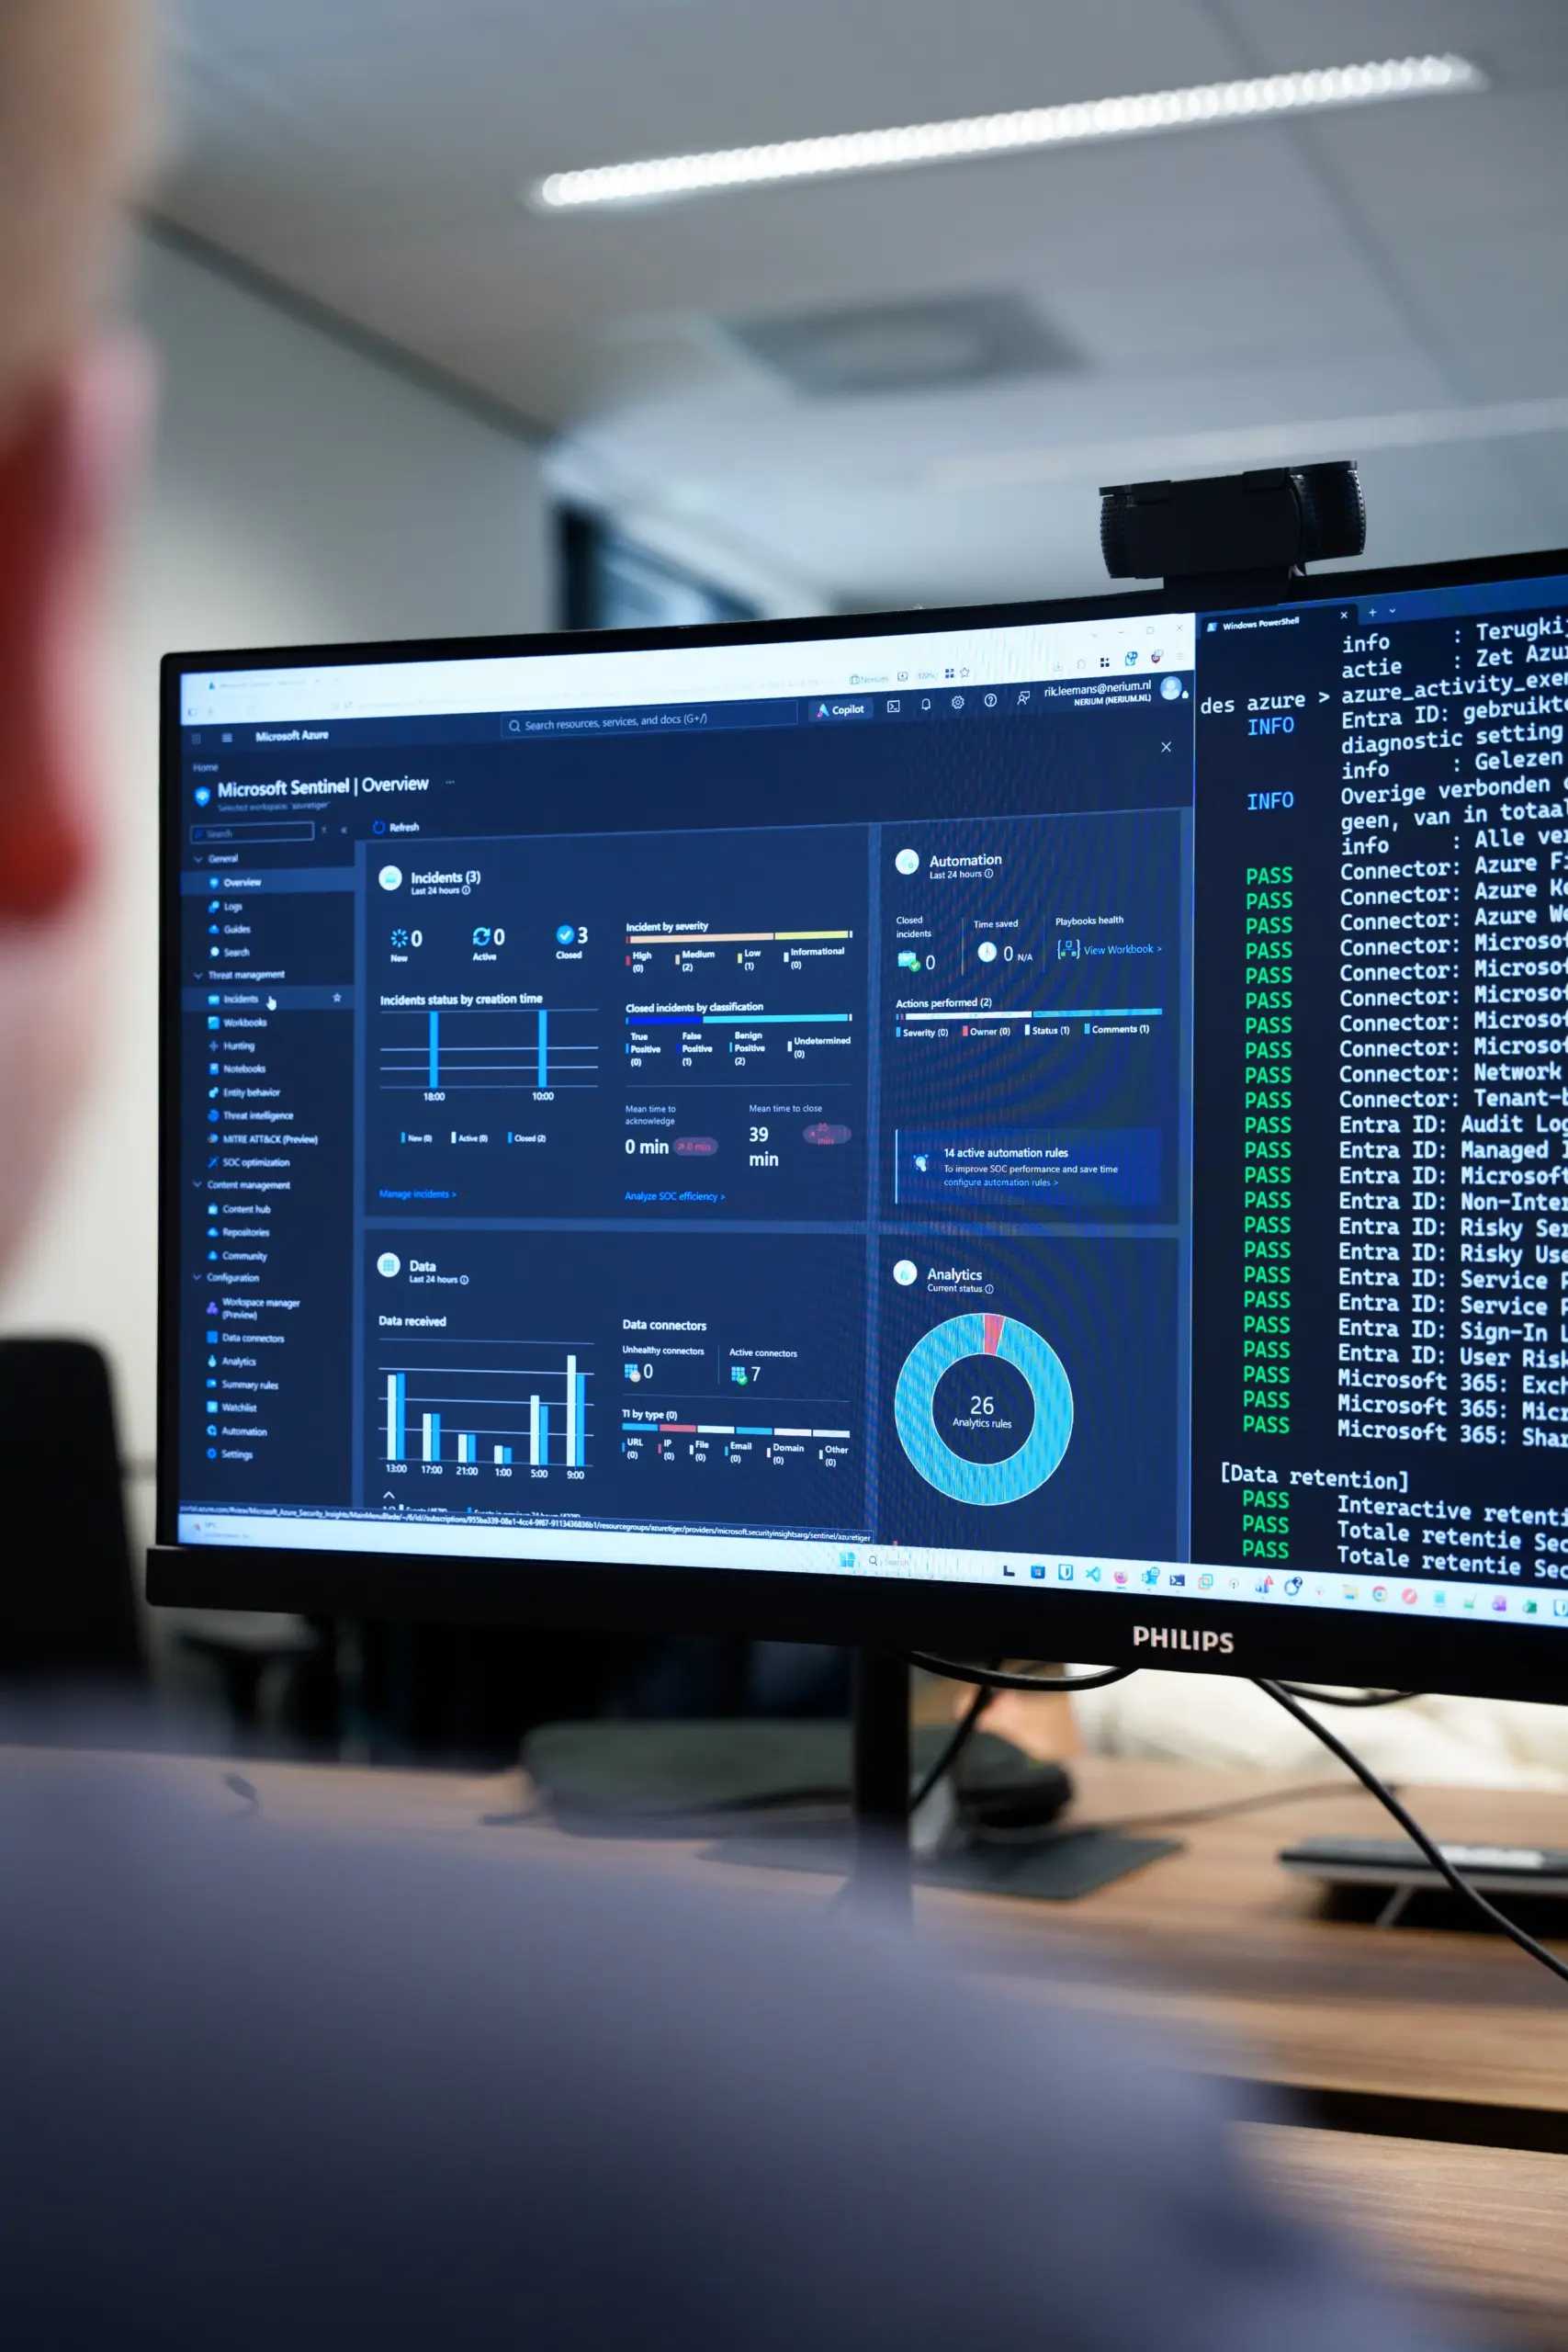
Niet iedere organisatie wil haar security operations volledig uitbesteden. Misschien beschikt jouw organisatie al over een ervaren securityteam, maar ontbreekt de capaciteit voor 24/7 SOC monitoring, specialistische detection engineering of de afhandeling van grote cyberincidenten.


Met een hybride SOC combineer je de kennis van jouw eigen organisatie met de expertise en capaciteit van Nerium. We werken in dezelfde omgeving, maken duidelijke afspraken en versterken wat er al staat.
Samenwerken op een manier die bij jouw organisatie past.

Geen organisatie is hetzelfde. Daarom stemmen we de verdeling van werkzaamheden af op de kennis, capaciteit en ambities van jouw interne securityteam. Hoe wil jij graag samenwerken?

01. Aanvullende SOC monitoring

Jouw team bewaakt de beveiliging tijdens kantooruren. Nerium neemt de monitoring buiten deze tijden over, zodat dreigingen ook ’s avonds, ’s nachts en in het weekend worden opgevolgd.

02. Specialistische ondersteuning

Jouw team behandelt dagelijkse meldingen. Nerium ondersteunt 
met Detection Engineering, automatisering, complexe dreigingen en de afhandeling van grote cyberincidenten.

03. Samen groeien

We delen kennis, verbeteren detecties en ondersteunen jouw team bij verdere professionalisering. Naarmate de interne capaciteit groeit, kunnen verantwoordelijkheden opnieuw worden verdeeld.

Duidelijke afspraken. Soepele samenwerking.

Een effectief hybride SOC vraagt om meer dan het verdelen van werkzaamheden. Daarom leggen we vooraf vast wie waarvoor verantwoordelijk is, hoe meldingen worden overgedragen en wanneer er wordt ingegrepen.

01. Jouw organisatie begrijpen

We brengen de bestaande mensen, processen, technologie en risico’s in kaart. Samen bepalen we waar Nerium de meeste waarde toevoegt.

02. Taken en mandaten vastleggen

We spreken af wie meldingen beoordeelt, beslissingen neemt en mag ingrijpen. Ook leggen we escalatieprocedures en verantwoordelijkheden duidelijk vast.

03. Als één team samenwerken

Beide teams werken in dezelfde omgeving en met gedeelde informatie. Vaste overdrachten, korte lijnen en duidelijke aanspreekpunten zorgen voor continuïteit.

04. Samen blijven verbeteren

We evalueren incidenten, detecties en samenwerking. Via periodiek overleg, kennisdeling en gezamenlijke oefeningen blijft het SOC aansluiten op jouw organisatie.

Eén Nederlands securityteam

Je werkt met vaste, Nederlandstalige specialisten die jouw omgeving kennen. Van SOC-analisten en detection engineers tot ervaren incident responders.

Flexibel en zonder afhankelijkheid

De samenwerking groeit mee met jouw organisatie. Data, configuraties en klantspecifieke detecties blijven in jouw eigen omgeving en onder jouw regie.

Senior expertise binnen handbereik

Ook ervaren specialisten zijn betrokken bij de dagelijkse security operations. Zo kan jouw team direct sparren over complexe dreigingen
en incidenten.

Direct opschalen bij incidenten

Bij ernstige cyberincidenten schakel je direct met onze Incident Response-specialisten. De Incident Response Retainer is onderdeel van de samenwerking.

Samen sterker in detectie en respons.

Samen sterker in detectie en respons.

Een hybride SOC is een samenwerkingsvorm binnen onze kerndienst Managed Detection & Response (MDR). We combineren de kennis van 
jouw interne team met onze 24/7 monitoring, specialistische Detection Engineering en ervaring met complexe cyberdreigingen.


Bij grote incidenten kunnen onze Incident Response-specialisten direct ondersteunen. Dankzij vooraf vastgelegde afspraken en kennis van jouw omgeving is snel duidelijk wie welke acties uitvoert.

Partnerschap dat werkt in de praktijk.

Ontdek hoe Nerium samenwerkt met organisaties om securityteams te versterken, dreigingen te herkennen en cyberincidenten gericht aan te pakken.

Cta image

Jouw bestaande SOC versterken?

Samen bepalen we hoe Nerium jouw securityteam het beste kan aanvullen. 
Met de juiste expertise, capaciteit en een taakverdeling die meegroeit met jouw organisatie.

Vraag vrijblijvend advies