Detection Engineering. Detecteer wat standaard beveiliging mist.

Standaard beveiligingsoplossingen herkennen niet iedere cyberdreiging. Met Detection Engineering ontwikkelt Nerium detectieregels op maat van jouw IT-omgeving. Onze specialisten testen en verbeteren deze continu, ondersteund door Detection-as-Code en eigen technologie.

  • 150+ eigen detecties
  • Detection-as-Code
  • Continue optimalisatie
Detection Engineering. Detecteer wat standaard beveiliging mist.

“Dankzij de specialistische kennis van Nerium kunnen wij ons blijven richten op goede en veilige zorg voor onze cliënten.”

“Geen traditionele leverancier, maar een betrokken securitypartner uit de regio Eindhoven. De lijnen zijn kort en ze kennen onze organisatie.”

“Of het nu om een kleine melding of een serieus incident gaat, we weten dat Nerium 24/7 voor ons klaarstaat.”

“Meer grip op onze digitale veiligheid, specialistische kennis en snelle opvolging. Dat geeft ons vertrouwen en rust.”

“Specialistische kennis is voor onze omgeving geen luxe, maar een noodzaak. De doelgerichte aanpak van Nerium overtuigt.”

“Met Nerium als partner slaap ik een stuk rustiger. Hun expertise en 24/7 bescherming geven ons vertrouwen.”

“Met Nerium hebben we onze digitale veiligheid goed geregeld, zonder alles zelf te hoeven doen. Precies de ondersteuning die we nodig hebben.”

Standaard detectie ziet niet alles. Wij gaan verder.

Standaard detectie ziet niet alles. Wij gaan verder.

Securityoplossingen zoals Microsoft Defender en CrowdStrike vormen een belangrijke basis voor cyber detection, maar kennen jouw specifieke IT-omgeving niet. Daardoor kunnen verdachte activiteiten onopgemerkt blijven, zoals misbruik van beheerrechten, gestolen accounts of aanvallen via maatwerkapplicaties en externe koppelingen.


Nerium vult deze blinde vlekken aan met eigen detectieregels. Gebaseerd op realistische aanvalstechnieken en afgestemd op de risico’s en bedrijfsprocessen die voor jouw organisatie belangrijk zijn.

Gelaagde detectie. Gebouwd voor jouw organisatie.

Standaard detecties bieden een belangrijke basis, maar sluiten niet altijd aan op de specifieke risico’s van jouw organisatie. Nerium ontwikkelt daarom eigen detectieregels die verder kijken dan één systeem of leverancier.

150+ eigen detectie-use-cases

Een eigen bibliotheek met meer dan 150 detectie-use-cases, ontwikkeld door onze detection engineers op basis van praktijkervaring en actuele dreigingen.

Verder kijken dan één leverancier

We combineren relevante gegevens uit endpoints, identiteiten, cloudomgevingen, netwerkverkeer en aanvullende logbronnen.

Afgestemd op jouw IT-omgeving

We combineren generieke detecties met klantspecifieke context om verdachte activiteiten gerichter te herkennen en onnodige meldingen te beperken.

Continu getest en verbeterd

We beoordelen detecties wekelijks op werking, ruis en dekking en passen ze aan bij nieuwe dreigingen of veranderingen in jouw IT-omgeving.

15 min. van detectie tot isolatie

15 min. van detectie tot isolatie

Tijdens een red-teamoefening bij Gemeente Almere detecteerden de eigen detectieregels van Nerium een aanval en werden de getroffen werkstations binnen 15 minuten geïsoleerd.

Praktijkvoorbeeld, geen gegarandeerde responstijd.

Van aanvalsscenario naar werkende detectie

Effectieve Detection Engineering begint bij het begrijpen van mogelijke aanvallen. Met Threat Modelling, actuele dreigingsinformatie en ervaring uit Incident Response bepalen we welke detecties jouw organisatie daadwerkelijk nodig heeft.

01. Aanvalsscenario’s bepalen

We onderzoeken realistische aanvalspaden en blinde vlekken. Met MITRE ATT&CK bepalen we welke aanvalstechnieken al worden gedetecteerd en waar aanvullende dekking nodig is.

02. Detectieregels ontwikkelen

We bepalen welke sporen aanvallers achterlaten en welke logbronnen nodig zijn. Vervolgens ontwikkelen we detectieregels die aansluiten op jouw IT-omgeving.

03. Testen en implementeren

We testen nieuwe detecties op historische data en implementeren ze gecontroleerd via Detection-as-Code, inclusief documentatie en responsafspraken.

04. Monitoren en optimaliseren

We controleren continu of detecties blijven werken, beperken false positives en passen regels aan op basis van nieuwe aanvalstechnieken en veranderende risico’s.

Slim geautomatiseerd. Volledig inzichtelijk.

Nerium combineert eigen technologie met menselijke expertise om detectieregels efficiënt te ontwikkelen, beheren en verbeteren. Slimme automatisering en heldere inzichten zorgen voor meer grip op de werking en dekking van jouw beveiliging.

Exine | Detection-as-Code

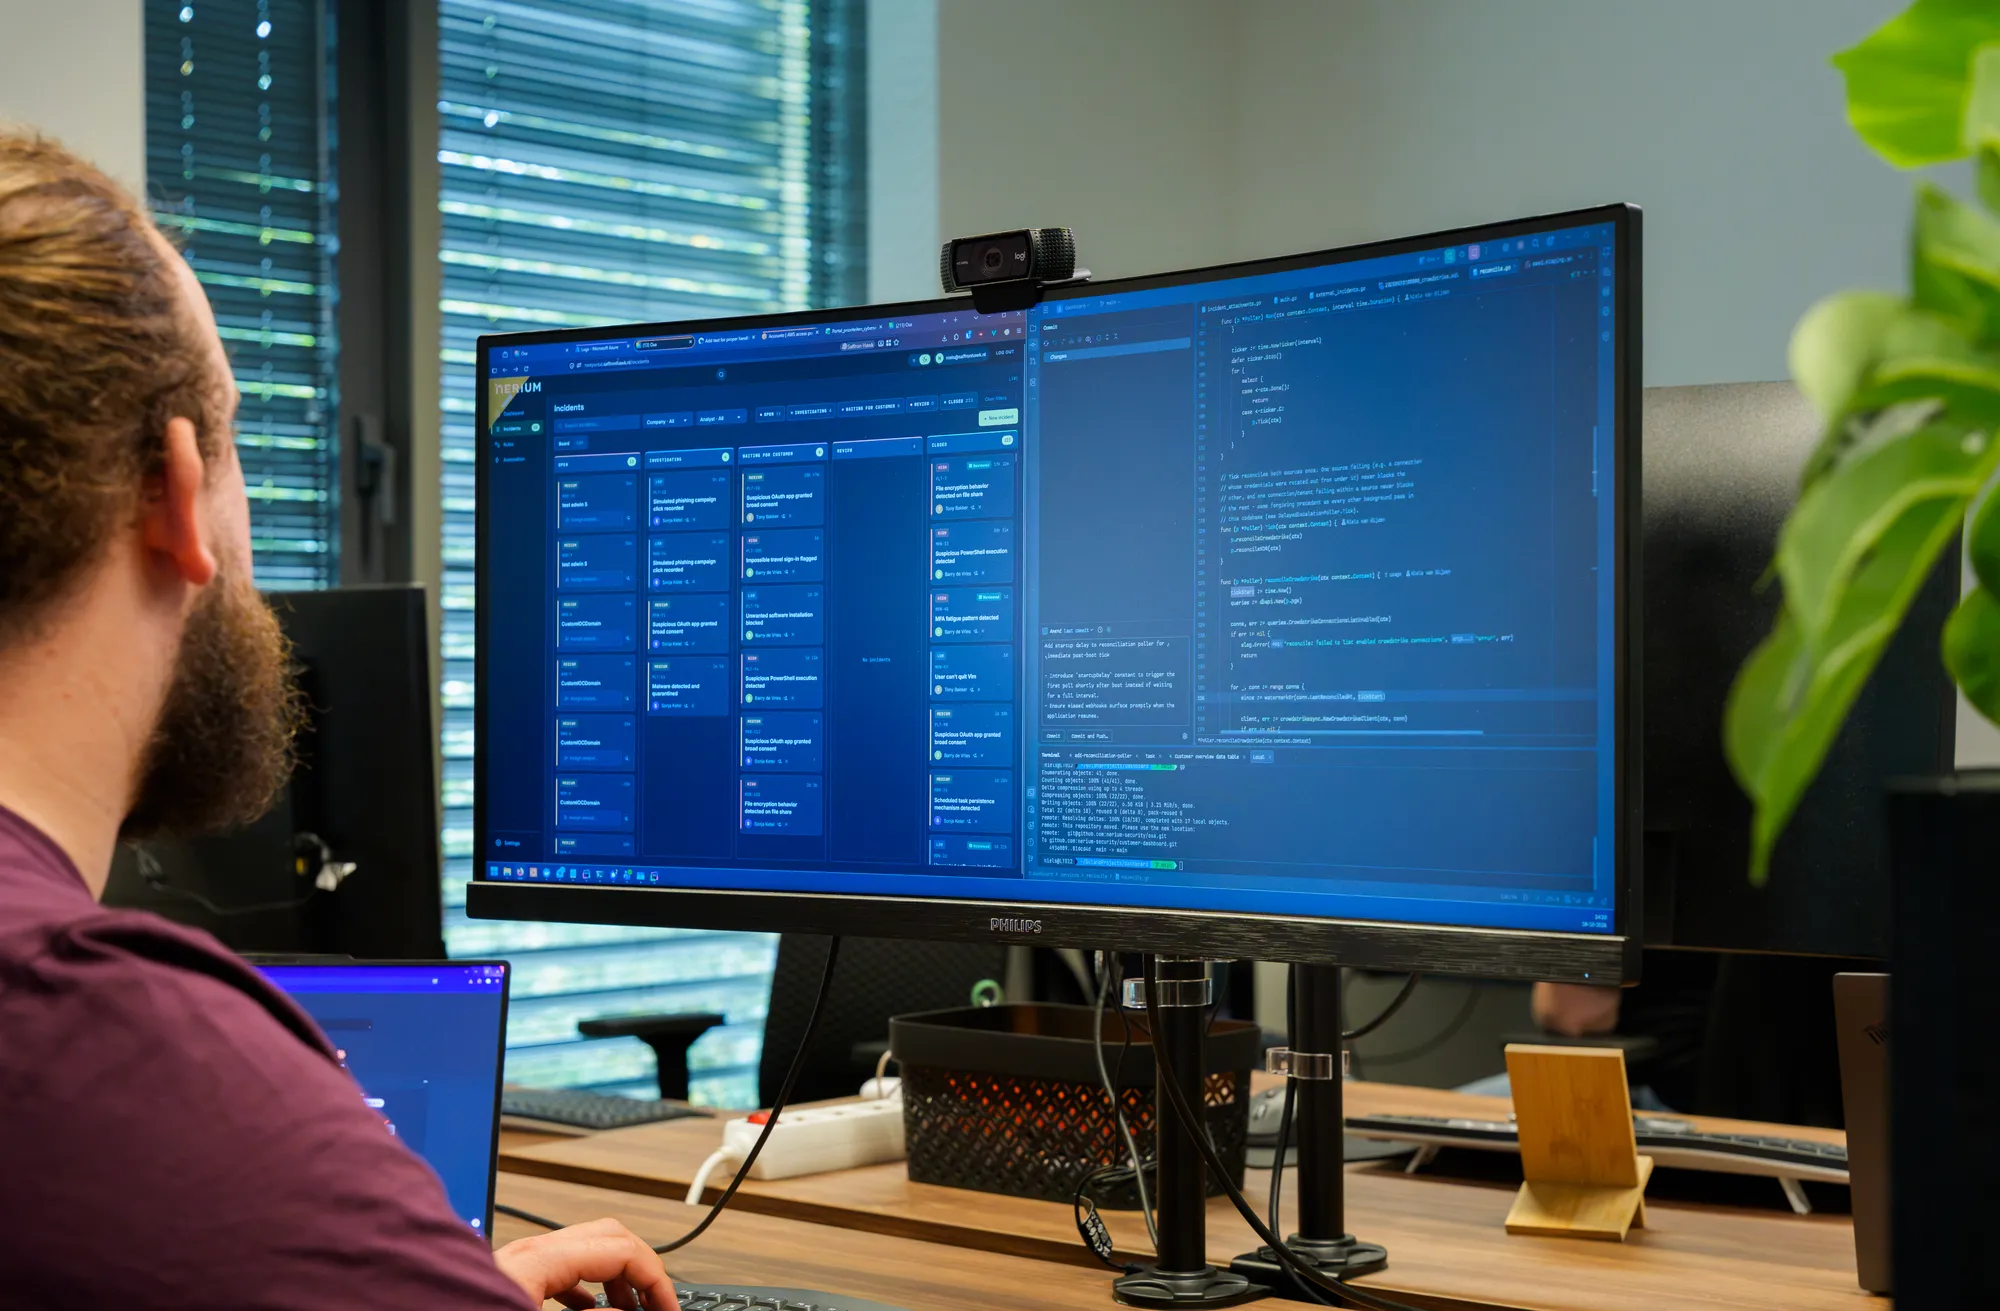
Met Exine beheren en implementeren we detectieregels als code. Dankzij geautomatiseerde processen worden regels gecontroleerd uitgerold en voorzien van klantspecifieke instellingen.

Oxa | Inzicht in jouw detectie

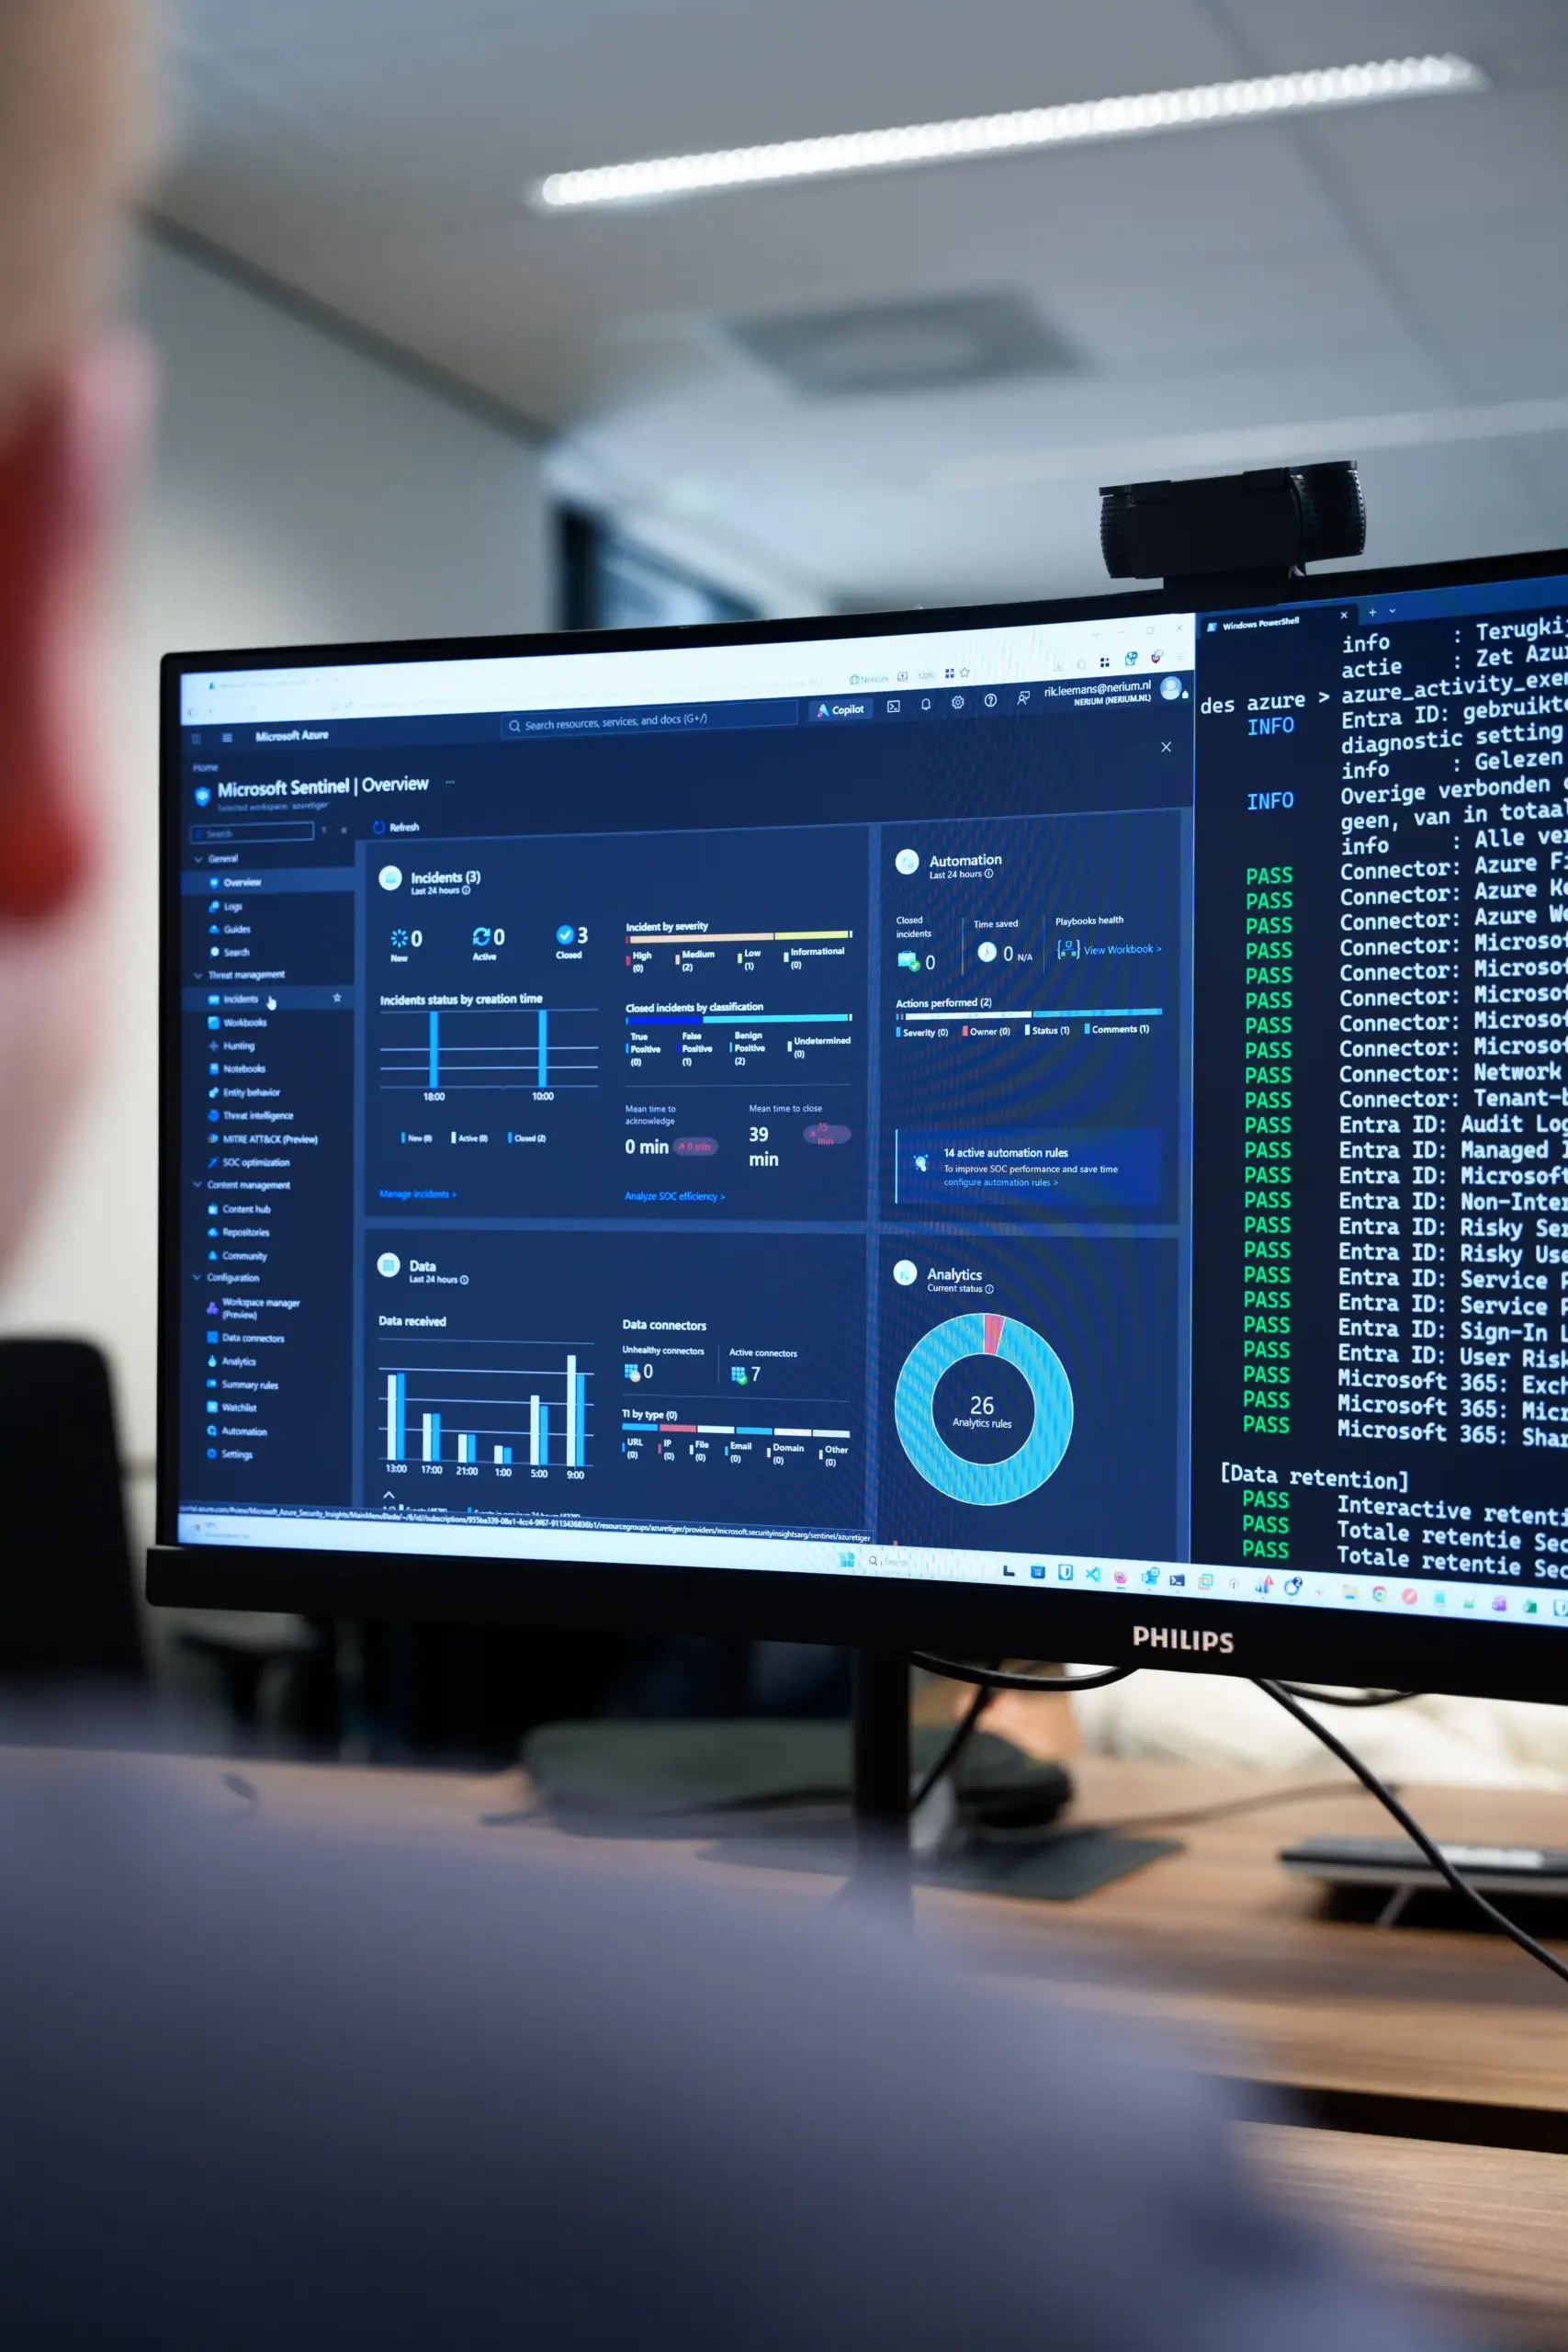
Via Oxa, het eigen platform van Nerium, zie je welke detecties actief zijn, wat ze afdekken en hoe ze presteren. Zo blijft de werking van jouw beveiliging inzichtelijk.

Doelgerichte detectie. Sterkere bescherming.

Doelgerichte detectie. Sterkere bescherming.

Detection Engineering vormt een belangrijke schakel binnen onze kern-
dienst Managed Detection & Response (MDR). Door eigen detectieregels 
te combineren met 24/7 monitoring en Incident Response, kunnen we dreigingen niet alleen herkennen, maar ook gericht opvolgen.


Threat Modelling helpt daarbij om te bepalen welke aanvalsscenario’s voor jouw organisatie relevant zijn. Die inzichten vertalen we naar detecties die aansluiten op jouw kritieke processen en systemen.

Bewezen wanneer het erop aankomt.

Ontdek hoe Nerium organisaties helpt om cyberdreigingen eerder te herkennen, gerichter in te grijpen en hun digitale weerbaarheid continu te versterken.

Cta image

Weet jij wat jouw beveiliging mist?

Ontdek waar jouw detectie tekortschiet en hoe je deze gericht kan versterken. Nerium ontwikkelt en verbetert detectieregels die aansluiten op jouw organisatie en de dreigingen die er écht toe doen.

Vraag vrijblijvend advies