Managed Detection
& Response (MDR). Detectie
op maat. 24/7 bescherming.

Cyberdreigingen stoppen niet na kantooruren. Met Managed Detection & Response (MDR) bewaakt Nerium jouw IT-omgeving 24/7, detecteert verdachte activiteiten en grijpt direct in wanneer dat nodig is. Eén Nederlands team, van eerste detectie tot volledige incidentafhandeling.

  • Gelaagde detectie op maat
  • Directe respons
  • Geen vendor lock-in
Managed Detection
& Response (MDR). Detectie
op maat. 24/7 bescherming.

“Geen traditionele leverancier, maar een betrokken securitypartner uit de regio Eindhoven. De lijnen zijn kort en ze kennen onze organisatie.”

“Of het nu om een kleine melding of een serieus incident gaat, we weten dat Nerium 24/7 voor ons klaarstaat.”

“Met Nerium hebben we onze digitale veiligheid goed geregeld, zonder alles zelf te hoeven doen. Precies de ondersteuning die we nodig hebben.”

“Dankzij de specialistische kennis van Nerium kunnen wij ons blijven richten op goede en veilige zorg voor onze cliënten.”

“Met Nerium als partner slaap ik een stuk rustiger. Hun expertise en 24/7 bescherming geven ons vertrouwen.”

“Meer grip op onze digitale veiligheid, specialistische kennis en snelle opvolging. Dat geeft ons vertrouwen en rust.” 

“Specialistische kennis is voor onze omgeving geen luxe, maar een noodzaak. De doelgerichte aanpak van Nerium overtuigt.”

Meer dan security monitoring. Doelgerichte bescherming.

Meer dan security monitoring. Doelgerichte bescherming.

Een cyberaanval kan zich razendsnel ontwikkelen. Zonder continue monitoring, de juiste detectieregels en directe opvolging blijven dreigingen mogelijk onopgemerkt. Maar hoe zorg je voor effectieve beveiliging zonder zelf een volledig Security Operations Center (SOC) te moeten organiseren?


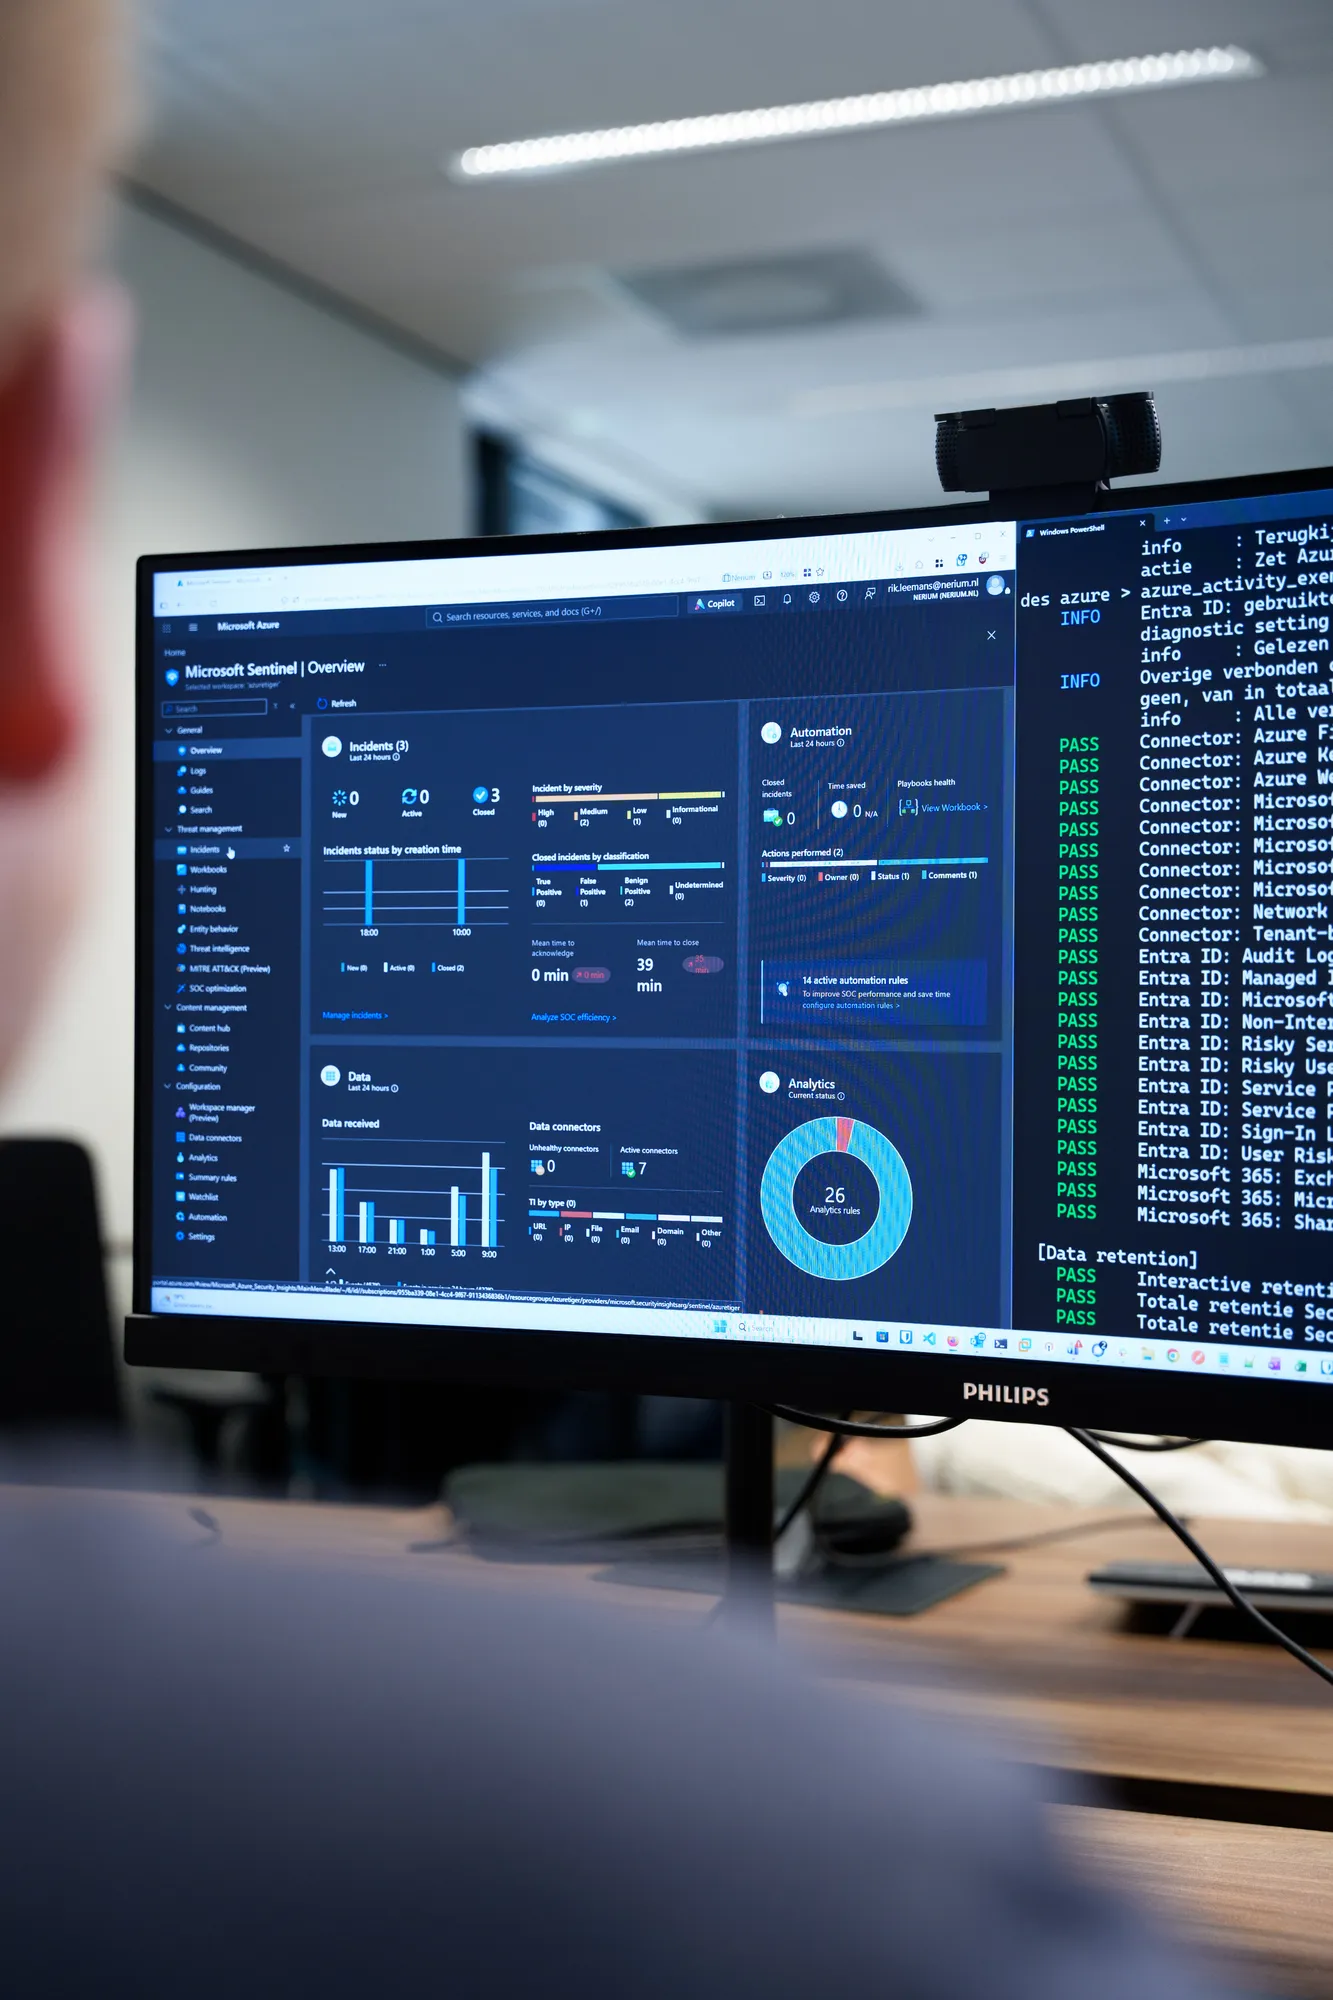
Met MDR van Nerium krijg je de expertise en capaciteit van een gespecialiseerd securityteam. Onze analisten onderzoeken meldingen, ontwikkelen detecties, voeren threat hunts uit en grijpen waar nodig direct in. Daarbij zetten we waar nodig (agentic) AI en slimme automatisering verantwoord in om analyses te versnellen en dreigingen efficiënter te onderzoeken. Geen eindeloze stroom onbeoordeelde alerts, maar concrete conclusies, duidelijke adviezen en doelgerichte acties.
Effectieve detectie begint bij begrijpen

Geen IT-omgeving of dreigingsbeeld is hetzelfde. Daarom beginnen we niet bij de technologie, maar bij de risico’s die voor jouw organisatie écht belangrijk zijn. Welke systemen zijn kritiek? Hoe kunnen aanvallers deze bereiken? En welke informatie is nodig om dreigingen tijdig te herkennen?

Logstrategie

We bepalen welke logbronnen nodig zijn om relevante dreigingen te detecteren en onderzoeken.

Threat modelling

We brengen kritieke processen, kwetsbaarheden en realistischeaanvalsscenario’s in kaart.

Detection engineering

We ontwikkelen en beheren doel-gerichte detectieregels via 
Detection-as-Code.

Van eerste detectie tot directe respons

Onze specialisten monitoren jouw IT-omgeving 24/7 vanuit één Nederlands Security Operations Center. Zodra een mogelijke dreiging wordt gedetecteerd, onderzoeken we de melding en handelen we volgens vooraf vastgelegde afspraken.

01. Continu monitoren

We bewaken beveiligingsmeldingen, logbronnen en de werking van de monitoring zelf. Zo blijven verdachte activiteiten en blinde vlekken zichtbaar.

02. Onderzoeken en beoordelen

Onze analisten onderzoeken verdachte activiteiten in de context van jouw organisatie en bepalen of sprake is van een daadwerkelijke dreiging.

03. Direct ingrijpen

Bij een bevestigde dreiging ondernemen we binnen het afgesproken mandaat direct actie, bijvoorbeeld door een apparaat te isoleren of account te blokkeren.

04. Herstellen en verbeteren

We begeleiden het herstel, evalueren het incident en verbeteren waar nodig de detectieregels om toekomstige aanvallen sneller te herkennen.

Eén Nederlands team, 24/7 beschikbaar

Senior analisten en incident responders werken samen onder één dak. Van detectie tot grootschalige incidenten, zonder overdracht naar externe partijen.

Geen vendor lock-in

Onze MDR-dienstverlening draait in jouw eigen tenant. Data, configuraties en klantspecifieke detecties blijven van jouw organisatie, ook wanneer de samenwerking eindigt.

Detecties afgestemd op jouw risico’s

Met eigen, gelaagde detectieregels, threat intelligence en
Detection-as-Code herkennen we ook dreigingen die standaard beveiligingsoplossingen mogelijk missen.

Transparant en aantoonbaar

Via ons eigen portaal krijg je continu inzicht in incidenten, trends en verbeterpunten. Met heldere rapportages en periodiek overleg houden we samen grip op de beveiliging.

15 min. van detectie tot isolatie

15 min. van detectie tot isolatie

Tijdens een red-teamoefening detecteerden onze eigen detectieregels een aanval en werden de getroffen werkstations binnen 15 minuten geïsoleerd.

Praktijkvoorbeeld, geen gegarandeerde responstijd.

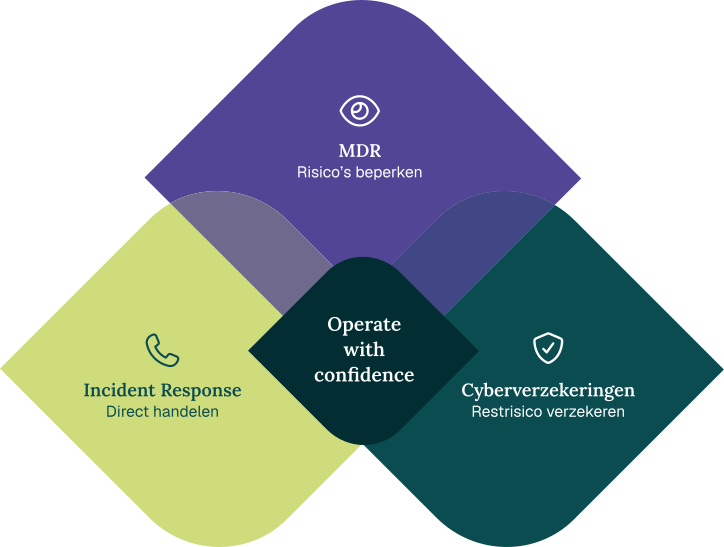
Drie kerndiensten. Eén doelgerichte aanpak.

Drie kerndiensten. Eén doelgerichte aanpak.

Met MDR legt Nerium de basis voor een geïntegreerde aanpak van cybersecurity. We kennen jouw IT-omgeving, bewaken de beveiliging en grijpen direct in bij dreigingen. Dankzij de inbegrepen Incident Response Retainer zijn afspraken over snelle ondersteuning bij grote incidenten vooraf geregeld. Daarnaast helpen we het resterende cyberrisico doelgericht te verzekeren met een doelgerichte Cyberverzekering.

Bewezen wanneer het erop aankomt

Van complexe cyberaanvallen tot dagelijkse beveiligingsverbeteringen. Nerium helpt organisaties uit verschillende sectoren om dreigingen tijdig te herkennen, incidenten snel te stoppen en hun cyberweerbaarheid structureel te versterken.

Cta image

24/7 grip op cyberdreigingen?

Ontdek hoe Nerium jouw organisatie helpt om dreigingen tijdig te detecteren en doel-gericht te stoppen. Onze specialisten kijken naar wat jouw organisatie écht nodig heeft.

Vraag vrijblijvend advies