Dark Web Monitoring. Dreigingen herkennen. Voordat ze toeslaan.

Gelekte inloggegevens, gestolen bedrijfsdata of aangeboden toegang tot jouw systemen. Met Dark Web Monitoring signaleert Nerium vroegtijdig mogelijke dreigingen. Onze specialisten beoordelen de risico’s en ondernemen waar nodig direct actie.

  • Vroegtijdige signalering
  • Menselijke analyse
  • Doelgerichte opvolging
Dark Web Monitoring. Dreigingen herkennen. Voordat ze toeslaan.

“Geen traditionele leverancier, maar een betrokken securitypartner uit de regio Eindhoven. De lijnen zijn kort en ze kennen onze organisatie.”

“Of het nu om een kleine melding of een serieus incident gaat, we weten dat Nerium 24/7 voor ons klaarstaat.”

“Met Nerium hebben we onze digitale veiligheid goed geregeld, zonder alles zelf te hoeven doen. Precies de ondersteuning die we nodig hebben.”

“Dankzij de specialistische kennis van Nerium kunnen wij ons blijven richten op goede en veilige zorg voor onze cliënten.”

“Met Nerium als partner slaap ik een stuk rustiger. Hun expertise en 24/7 bescherming geven ons vertrouwen.” 

“Meer grip op onze digitale veiligheid, specialistische kennis en snelle opvolging. Dat geeft ons vertrouwen en rust.” 

“Specialistische kennis is voor onze omgeving geen luxe, maar een noodzaak. De doelgerichte aanpak van Nerium overtuigt.” 

Het dark web als vroegtijdig waarschuwingssysteem

Cybercriminelen verhandelen gestolen inloggegevens, bedrijfsinformatie en toegang tot IT-systemen via verborgen marktplaatsen, forums en andere online kanalen. Soms verschijnen gegevens daar al voordat een organisatie weet dat ze zijn buitgemaakt.


Met Dark Web Monitoring houdt Nerium deze bronnen doorlopend in de gaten. Niet alleen op het dark web, maar ook op andere relevante bronnen, zoals Telegram-kanalen en het open en deep web. Zo worden mogelijke dreigingen eerder zichtbaar en ontstaat ruimte om gericht te handelen voordat verdere schade ontstaat.

Gelekte inloggegevens. Wat nu?

Gelekte inloggegevens. Wat nu?

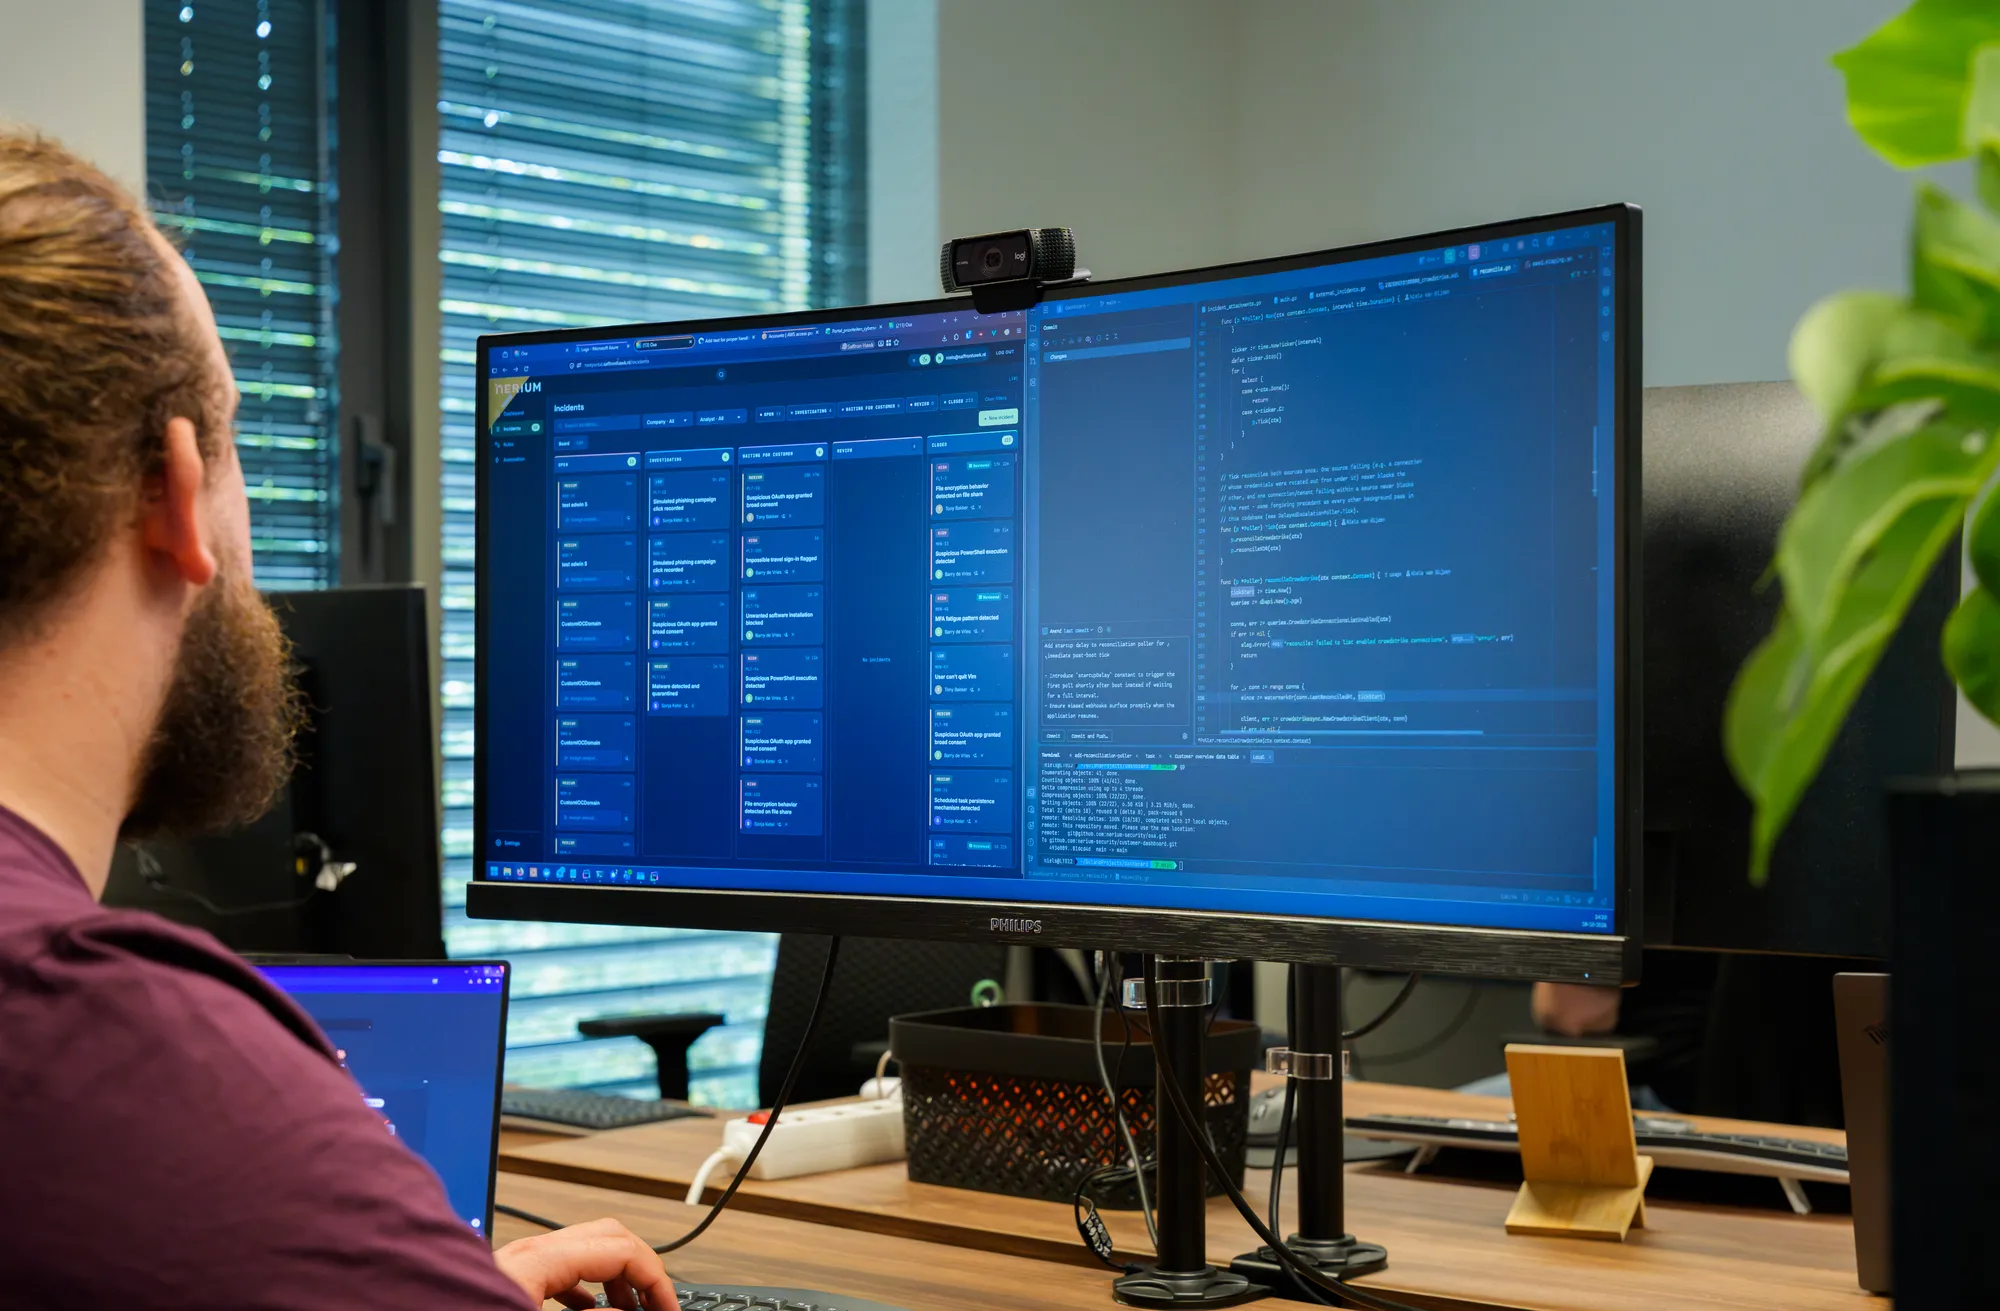
Dark Web Monitoring signaleert gelekte inlog-gegevens. Onze specialisten onderzoeken of aanvallers daadwerkelijk toegang hebben gehad tot jouw systemen en grijpen waar nodig direct in.

Niet alleen signaleren. Ook onderzoeken en ingrijpen.

Welke dreigingen maken we zichtbaar?

Een dark web scan kan veel bevindingen opleveren. Bovendien duiken dezelfde gelekte gegevens soms meerdere keren op, bijvoorbeeld wanneer ze opnieuw worden verhandeld of op een ander platform verschijnen.

Gelekte inloggegevens

We signaleren gestolen gebruikers-namen, wachtwoorden en andere inloggegevens van medewerkers of gebruikers van jouw klantportaal, bijvoorbeeld afkomstig van infostealer-malware.

Gestolen bedrijfsdata en toegang

We monitoren vermeldingen van gestolen bedrijfsinformatie en aanbiedingen waarbij cybercriminelen toegang tot bedrijfsnetwerken of systemen proberen te verkopen.

Verdachte vermeldingen

We zoeken naar vermeldingen van jouw organisatie op het dark web, in online forums en op Telegram-kanalen die kunnen wijzen op mogelijke cyberdreigingen.

Geen overvloed aan meldingen. Wel relevante inzichten.

Nerium neemt het beoordelen en opvolgen van de dark web scan uit handen. Onze specialisten controleren de meldingen en gebruiken slimme automatisering om dubbele en irrelevante bevindingen te filteren. Zo wordt jouw IT-team alleen geïnformeerd wanneer een melding daadwerkelijk aandacht verdient.

Doorlopende monitoring

We monitoren relevante bronnen op het dark web, deep web en open web om mogelijke dreigingen vroegtijdig te signaleren.

Minder onnodige alerts

Met slimme automatisering voorkomen we dat jouw IT-team telkens dezelfde melding ontvangt.

Menselijke beoordeling

Onze specialisten controleren de bevindingen en onderzoeken welke risico’s daadwerkelijk aandacht verdienen.

Doelgericht ingrijpen

Bij relevante dreigingen onderzoeken we de impact en ondernemen we binnen het afgesproken mandaat actie.

Dreigingen eerder zien. Gerichter beschermen.

Dreigingen eerder zien. Gerichter beschermen.

Dark Web Monitoring helpt je signalen van mogelijke cyberaanvallen vroegtijdig te herkennen. External Attack Surface Management (EASM) vult dit aan door onbekende systemen en kwetsbaarheden aan de buitenkant van jouw IT-omgeving zichtbaar te maken.


Onze kerndienst Managed Detection & Response (MDR) richt zich op het 24/7 detecteren, onderzoeken en stoppen van cyberdreigingen binnen jouw IT-omgeving. Samen bieden deze diensten inzicht in externe risico’s, vroegtijdige signalering van dreigingen en gerichte bescherming van jouw organisatie.
Vroegtijdig inzicht. Bewezen bescherming.

Lees hoe Nerium organisaties helpt om cyberdreigingen tijdig te herkennen, risico’s te beheersen en hun digitale weerbaarheid te versterken.

Cta image

Wat circuleert er over jouw organisatie?

Nerium signaleert verdachte vermeldingen en gelekte gegevens, onderzoekt de risico’s en helpt om tijdig in te grijpen. Samen bekijken wat jouw organisatie écht nodig heeft.

Vraag vrijblijvend advies