Threat Modelling. Denk als een aanvaller. Bescherm wat écht telt.

Hoe kan een aanvaller jouw organisatie het hardst raken? En 
zou je dat op tijd merken? Met Threat Modelling brengt Nerium realistische aanvalsscenario’s in kaart, onderzoekt blinde vlekken in jouw beveiliging en vertaalt de uitkomsten naar concrete verbeteringen en doelgerichte detecties.

  • Realistische aanvalsscenario’s
  • Blinde vlekken zichtbaar
  • Doelgerichte detectie
Threat Modelling. Denk als een aanvaller. Bescherm wat écht telt.

“Geen traditionele leverancier, maar een betrokken securitypartner uit de regio Eindhoven. De lijnen zijn kort en ze kennen onze organisatie.”

“Of het nu om een kleine melding of een serieus incident gaat, we weten dat Nerium 24/7 voor ons klaarstaat.”

“Met Nerium hebben we onze digitale veiligheid goed geregeld, zonder alles zelf te hoeven doen. Precies de ondersteuning die we nodig hebben.”

“Dankzij de specialistische kennis van Nerium kunnen wij ons blijven richten op goede en veilige zorg voor onze cliënten.”

“Met Nerium als partner slaap ik een stuk rustiger. Hun expertise en 24/7 bescherming geven ons vertrouwen.” 

“Meer grip op onze digitale veiligheid, specialistische kennis en snelle opvolging. Dat geeft ons vertrouwen en rust.” 

“Specialistische kennis is voor onze omgeving geen luxe, maar een noodzaak. De doelgerichte aanpak van Nerium overtuigt.”

Effectieve bescherming begint bij begrijpen.

Effectieve bescherming begint bij begrijpen.

Niet ieder bedrijfsproces is even belangrijk en niet iedere aanval vormt hetzelfde risico. Een aanvaller hoeft bovendien niet rechtstreeks toegang te krijgen tot jouw belangrijkste systemen. Soms loopt de weg via een leveranciersaccount, een cloudkoppeling of een systeem dat toegangsrechten beheert.


Daarom begint Threat Modelling bij Nerium niet met techniek, maar met het begrijpen van jouw organisatie. Samen bepalen we welke processen en gegevens cruciaal zijn, hoe aanvallers deze kunnen bereiken en of jouw bestaande beveiliging die aanval zou voorkomen of detecteren. Zo richten we de aandacht op realistische dreigingen die voor jouw organisatie daadwerkelijk relevant zijn.
Niet alleen risico’s in kaart. Ook concrete oplossingen.

Een traditionele risicoanalyse levert vaak een overzicht van mogelijke risico’s op. Threat Modelling bij Nerium gaat een stap verder. Voor ieder relevant aanvalsscenario onderzoeken we wat er gebeurt wanneer een aanvaller daadwerkelijk probeert binnen te komen. Dat leidt tot twee mogelijke uitkomsten:

01. Voorkomen

Kan het risico worden weggenomen? Dan adviseren we 
over passende beveiligingsmaatregelen, zoals strengere toegangsrechten, betere netwerksegmentatie of aangepaste configuraties.

02. Detecteren

Kan het risico niet volledig worden voorkomen? Dan onderzoeken we welke logging ontbreekt en ontwikkelen we waar nodig klantspecifieke detectieregels om verdachte activiteiten te herkennen.

Wanneer is Threat Modelling relevant?

Threat Modelling is vooral waardevol wanneer je meer verwacht van jouw beveiligingsmonitoring dan standaarddetecties. Bijvoorbeeld bij veranderingen in jouw IT-omgeving of wanneer kritieke bedrijfsprocessen extra bescherming vragen.

Bij de start van MDR

We stemmen de detectie vanaf het begin af op jouw specifieke risico’s, kritieke systemen en mogelijke aanvalspaden.

Na een incident of red-teamoefening

We vertalen opgedane inzichten naar verbeteringen in de beveiliging 
en controleren of relevante aanvalstechnieken worden gedetecteerd.

Bij veranderingen in jouw IT-omgeving

Een cloudmigratie, nieuwe applicatie, gewijzigde identiteitsstructuur 
of externe koppeling kan nieuwe aanvalspaden creëren.

Bij veranderende cyberdreigingen

Nieuwe aanvalstechnieken of gerichte dreigingen binnen jouw sector kunnen aanleiding zijn om bestaande scenario’s en detecties opnieuw 
te beoordelen.

24/7. Bescherming succesvol getest

24/7. Bescherming succesvol getest

Tijdens onaangekondigde Red Team- en penetratietesten bij een van onze klanten werden dreigingen tijdig gesignaleerd en waar nodig direct opgevolgd.

Gebaseerd op een klantreferentie. Referentie op aanvraag beschikbaar.

Van kritisch bedrijfsproces naar werkende detectie

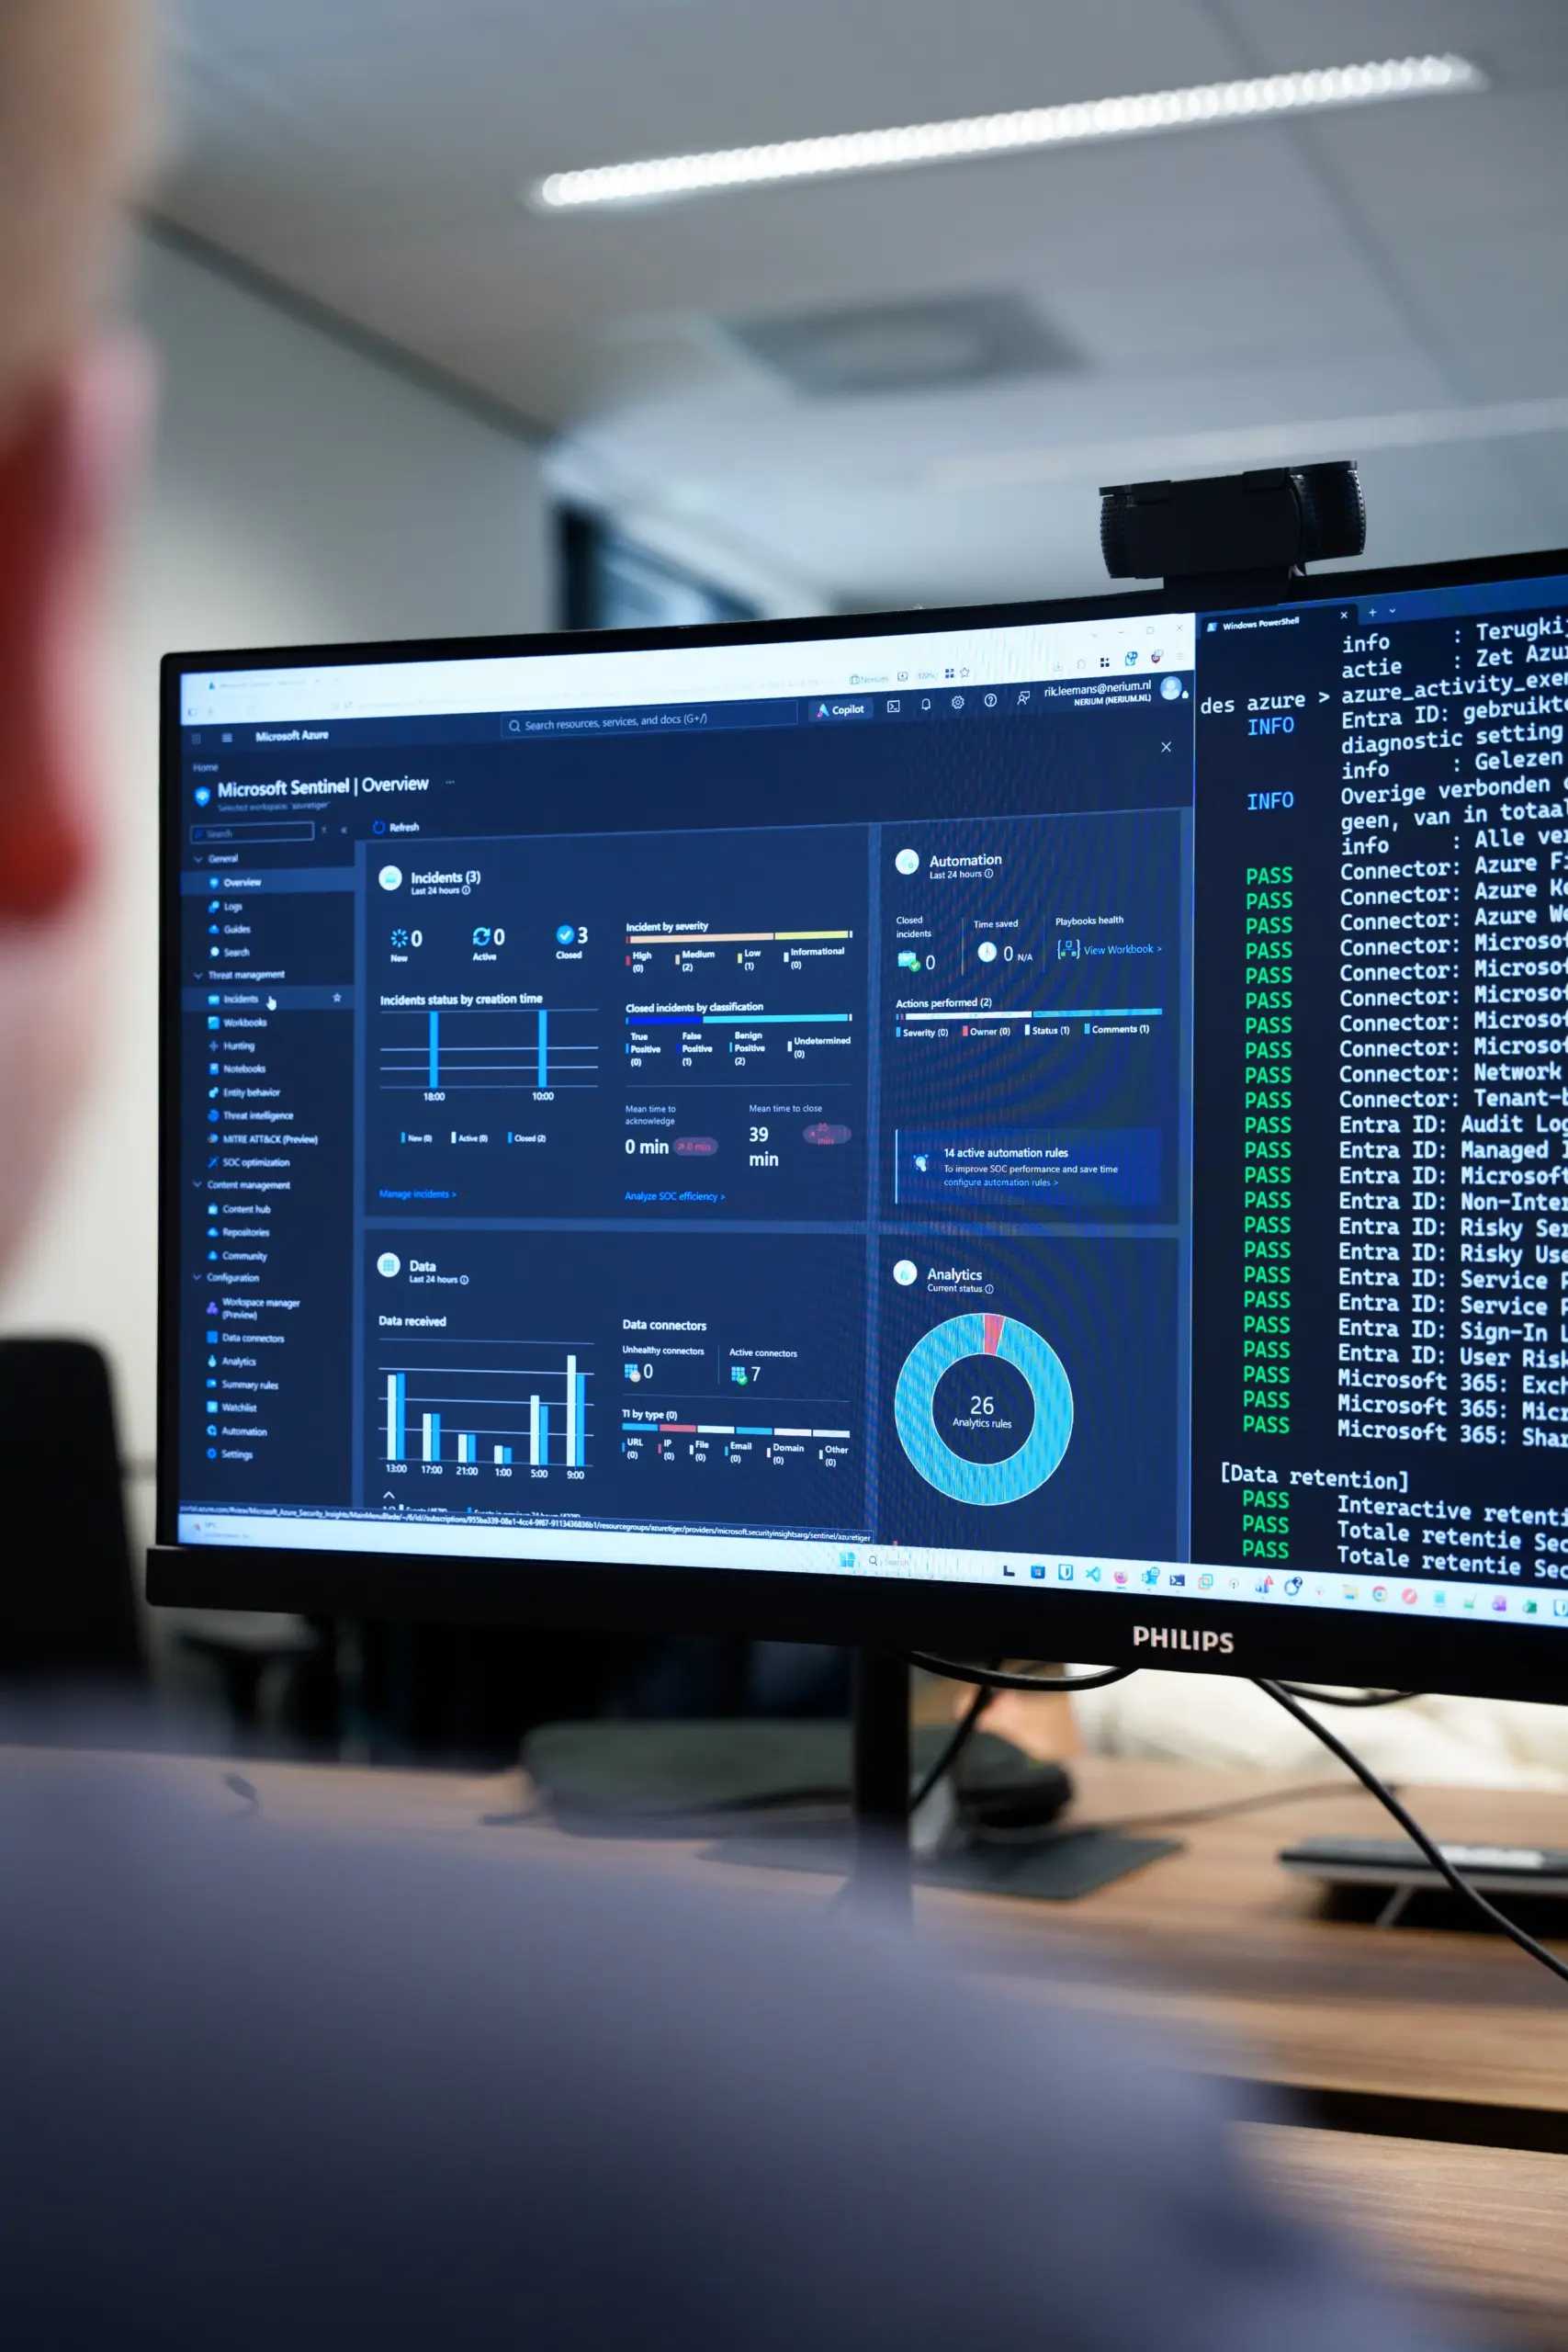
Threat Modelling is bij Nerium geen eenmalige exercitie. Onze detection engineers en incident responders combineren kennis van jouw IT-omgeving met praktijkervaring uit cyberincidenten. De uitkomsten vertalen we direct naar concrete verbeteringen en gerichte detecties.

01. Begrijpen wat belangrijk is

Samen met jouw IT-team, informatiebeveiliging en proceseigenaren bepalen we welke bedrijfsprocessen, systemen en gegevens essentieel zijn. Ook brengen we de beschikbare logging in beeld.

02. Aanvalspaden onderzoeken

We onderzoeken hoe aanvallers kritieke systemen kunnen bereiken via identiteiten, beheeraccounts, applicaties, cloudomgevingen en leveranciers. Daarbij gebruiken we onder andere MITRE ATT&CK en actuele kennis van aanvalstechnieken.

03. Blinde vlekken vaststellen

Per realistisch aanvalsscenario toetsen we of de aanval wordt voorkomen, gedetecteerd of mogelijk onopgemerkt blijft. We prioriteren de risico’s op basis van impact en waarschijnlijkheid.

04. Verbeteren en blijven toetsen

We vertalen de uitkomsten naar concrete maatregelen en klantspecifieke detecties. Door deze periodiek te evalueren en Threat Modelling te herhalen, blijft de beveiliging aansluiten op jouw IT-omgeving en actuele dreigingen.

Van aanvalsscenario naar doelgerichte bescherming.

Van aanvalsscenario naar doelgerichte bescherming.

Threat Modelling vormt een belangrijke basis voor onze kerndienst Managed Detection & Response (MDR). Door vooraf te begrijpen hoe aanvallers jouw organisatie kunnen raken, kunnen we gerichter monitoren en dreigingen herkennen die standaardbeveiliging mogelijk mist.


Met Detection Engineering vertalen we deze inzichten naar klantspecifieke detectieregels. Die worden ontwikkeld, getest en beheerd als code, zodat de detectie aantoonbaar kan worden verbeterd en blijft aansluiten op jouw risico’s.

Bewezen wanneer het erop aankomt

Lees hoe Nerium organisaties helpt om cyberdreigingen te herkennen, blinde vlekken weg te nemen en hun digitale weerbaarheid te versterken.

Cta image

Zou jij een gerichte aanval herkennen?

Nerium brengt realistische aanvalspaden en blinde vlekken in kaart en vertaalt deze naar concrete verbeteringen. Samen bepalen we welke dreigingen voor jouw organisatie écht belangrijk zijn.

Vraag vrijblijvend advies